Consentement Loi 25 : guide pratique pour organisations québécoises
Découvrez comment assurer la conformité au consentement loi 25. Apprenez à revoir vos formulaires et à sécuriser les données de votre organisation.
Sous la Loi 25, un consentement valable doit être manifeste, libre, éclairé, spécifique et, pour les renseignements sensibles, exprès. Ce n’est pas une nuance : c’est la ligne de démarcation entre une pratique conforme et une exposition directe aux sanctions de la Commission d’accès à l’information (CAI). Si votre organisation collecte encore des données sous un consentement groupé enfoui dans les conditions générales, vous n’êtes pas en conformité, peu importe la taille de votre cabinet.
Voici ce que vous devez faire dès aujourd’hui :
- Revoir tous vos formulaires : supprimer les cases pré-cochées, séparer chaque finalité dans une case distincte.
- Activer l’horodatage : archivez chaque consentement avec la date et l’heure exactes — c’est votre preuve en cas d’enquête.
- Archiver le texte exact présenté à l’utilisateur au moment du consentement, pas seulement un identifiant de session.
- Prévoir un mécanisme de retrait simple : aussi accessible que le bouton d’acceptation, gratuit, traité rapidement.
- Constituer votre dossier de preuve : date/heure, texte affiché, mécanisme utilisé (case cochée, signature électronique, enregistrement vocal), identifiant de l’utilisateur, version de la politique de confidentialité en vigueur.
Table des matières
- Quels sont les principes juridiques du consentement sous la Loi 25 ?
- Quand et comment exiger un consentement exprès pour les renseignements sensibles ?
- Comment obtenir et consigner le consentement de façon probante ?
- Quelles exceptions permettent de traiter des données sans consentement ?
- Que se passe-t-il quand une personne retire son consentement ?
- À quoi sert une EFVP et comment documenter votre conformité ?
- Modèles pratiques : clauses-type, formulaires et checklist d’implémentation
- Quel est le calendrier de conformité à respecter sous la Loi 25 ?
- Quelles sont les sanctions en cas de non-conformité ?
- Points clés
- La conformité Loi 25 n’est pas un projet TI, c’est un choix organisationnel
- Des outils d’IA et des formations pensés pour vos obligations Loi 25
- Sources utiles et textes officiels
Quels sont les principes juridiques du consentement sous la Loi 25 ?
La CAI pose le critère de nécessité comme préalable absolu : avant même de rédiger un formulaire de consentement, votre organisation doit avoir démontré que la collecte est justifiée par un objectif important, réel et proportionné. Autrement dit, si vous ne pouvez pas justifier pourquoi vous avez besoin d’une donnée, vous ne devriez pas la demander, et le consentement ne corrige pas ce défaut de légitimité.
Une fois la nécessité établie, la Loi 25 exige que le consentement respecte huit critères cumulatifs :
Manifeste : l’accord doit être exprimé de façon non équivoque, par un geste positif. Un silence, une inaction ou une case pré-cochée ne suffit pas.
Libre : aucune pression, aucune condition d’accès au service ne doit être liée au consentement, sauf si la donnée est strictement nécessaire à ce service.
Éclairé : la personne doit comprendre ce à quoi elle consent, notamment la finalité, les tiers destinataires et la durée de conservation.
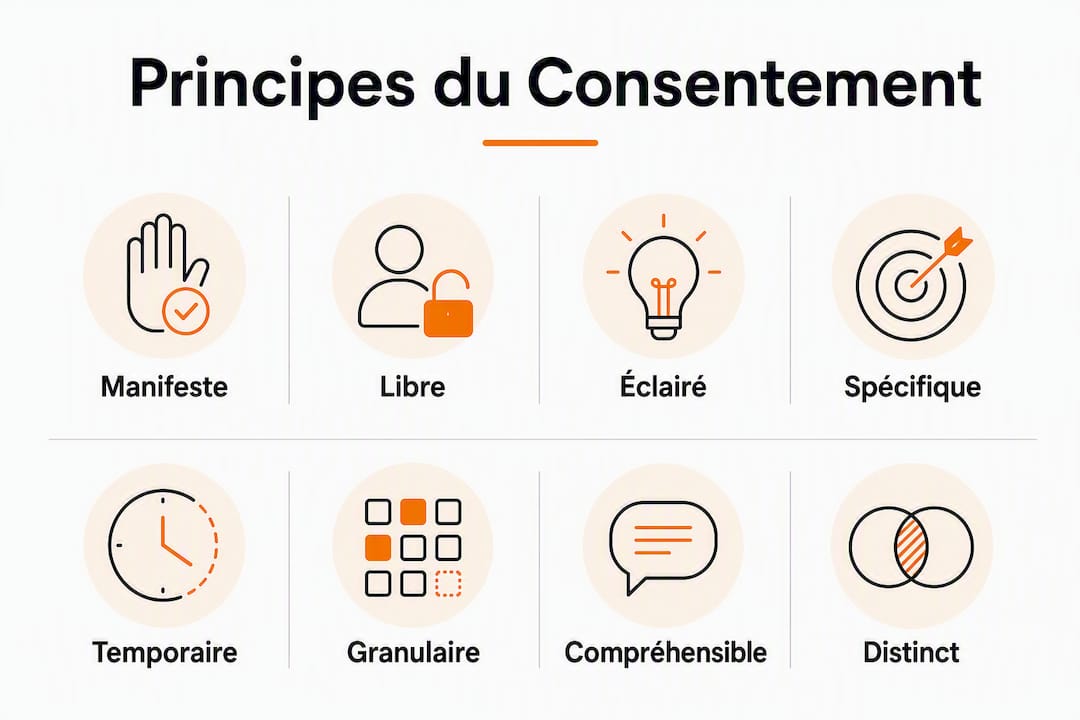
Spécifique : un consentement pour une finalité ne couvre pas une autre finalité, même connexe.
Temporaire : le consentement ne vaut que pour la durée nécessaire à la finalité déclarée.
Granulaire : chaque finalité distincte exige son propre consentement. La CAI considère inacceptable le consentement groupé couvrant plusieurs usages en un seul clic.
Compréhensible : le langage doit être clair, sans jargon juridique, adapté au public visé.
Distinct : le consentement demandé par écrit doit être présenté séparément de toute autre information, notamment des conditions générales d’utilisation.
Ce changement de paradigme est structurant. Le passage d’un modèle opt-out vers une culture opt-in oblige les organisations à repenser leurs parcours de collecte de bout en bout : fin du précoché, fin du consentement fourre-tout, fin de la clause de consentement noyée en page 14 des conditions générales.
Quand et comment exiger un consentement exprès pour les renseignements sensibles ?
Certaines catégories de données exigent un niveau de protection supérieur. La notion de « renseignement sensible » n’est pas figée dans une liste exhaustive : elle dépend aussi du contexte d’utilisation. Une donnée peut devenir sensible selon l’usage qu’on en fait, même si elle paraît anodine isolément.
Quelles données sont généralement considérées sensibles ?
| Catégorie | Exemples concrets | Niveau de sensibilité |
|---|---|---|
| Santé et vie médicale | Diagnostics, traitements, dossiers médicaux | Élevé — consentement exprès requis |
| Données biométriques | Empreintes digitales, reconnaissance faciale | Élevé — consentement exprès requis |
| Orientation sexuelle | Toute donnée permettant l’inférence | Élevé — consentement exprès requis |
| Situation financière | Revenus, dettes, cotes de crédit | Élevé selon le contexte |
| Opinions politiques ou religieuses | Affiliations, croyances | Élevé selon le contexte |
| Données de mineurs | Tout renseignement concernant un enfant | Règles spécifiques (voir ci-dessous) |
Pour ces catégories, le consentement exprès nécessite un geste positif explicite : cocher une case dédiée non pré-cochée, signer un formulaire séparé, ou fournir une réponse affirmative claire enregistrée. Une mention générale dans une politique de confidentialité ne constitue pas un consentement exprès.
Ce que votre formulaire doit contenir pour les données sensibles
- Une mention explicite que les données collectées sont de nature sensible.
- La finalité précise de la collecte, distincte de toute autre finalité.
- La durée de conservation prévue et les critères qui la déterminent.
- L’identité des tiers destinataires éventuels.
- Un mécanisme de retrait clairement indiqué, avec les conséquences pour le service.
Cas particulier des mineurs
La Loi fixe un seuil à 14 ans. Le consentement d’un mineur de moins de 14 ans est donné par le titulaire de l’autorité parentale ou par le tuteur ; celui d’un mineur de 14 ans et plus peut être donné par le mineur lui-même, par le titulaire de l’autorité parentale ou par le tuteur (art. 14 al. 2). L’exception, souvent citée à l’envers, vise les plus jeunes : les renseignements concernant un mineur de moins de 14 ans peuvent être recueillis auprès de lui sans le consentement parental lorsque la collecte est manifestement à son bénéfice (art. 4.1). Un cabinet est concerné dès qu’il détient des renseignements sur les enfants d’un client : déclarations familiales, fiducies, planification successorale.
Comment obtenir et consigner le consentement de façon probante ?
La collecte du consentement n’est pas une formalité : c’est une procédure technique et documentaire que la CAI peut examiner lors d’une enquête. Voici comment structurer cette procédure.
Rédiger les mentions obligatoires
Chaque demande de consentement doit indiquer, dans un langage clair et accessible :
- La finalité précise (ex. : « Nous utilisons votre adresse courriel pour vous envoyer notre infolettre mensuelle »).
- La durée de conservation (ex. : « Vos données sont conservées pendant 24 mois après votre désinscription »).
- Les tiers destinataires, nommés ou décrits par catégorie.
- Les conséquences concrètes d’un refus ou d’un retrait.
Choisir le bon mécanisme de capture
Le mode de capture dépend du contexte, mais certains principes s’appliquent partout. En ligne, la case à cocher non pré-cochée reste le standard le plus défendable. Pour les contrats papier, une signature séparée sur une clause distincte est préférable à une signature unique couvrant l’ensemble du document. Pour les interactions téléphoniques ou en personne, un enregistrement vocal de la déclaration d’accord, avec horodatage, constitue une preuve recevable.
Archiver de façon probante
Les lignes directrices 2023-1 de la CAI illustrent cette logique de preuve par des exemples : conserver chaque version d’un formulaire avec sa période d’utilisation, noter la date et l’heure d’un consentement verbal. Une pratique recommandée qui en découle : archiver la version exacte du texte présenté au moment du consentement, l’horodatage précis, le mécanisme utilisé et l’identifiant de l’utilisateur. Ce n’est pas suffisant de conserver uniquement un booléen « consentement = oui » dans votre base de données. Si la version du texte a changé depuis, vous devez être en mesure de prouver quelle version était affichée au moment précis où l’utilisateur a consenti.
Conseil de pro : Versionnez vos textes de consentement comme vous versionnez votre code. Chaque modification de la clause doit générer une nouvelle version archivée, et les consentements existants doivent être rattachés à la version sous laquelle ils ont été obtenus.
Cartographier vos points de collecte
Avant de déployer un système d’archivage, listez tous les endroits où votre organisation collecte des données : formulaires web, contrats papier, appels entrants, intégrations tierces, outils CRM, logiciels RH. Chaque point de collecte doit être évalué séparément pour déterminer le mécanisme de consentement approprié et les métadonnées à capturer.
Quelles exceptions permettent de traiter des données sans consentement ?
Les exceptions existent, mais elles sont interprétées strictement. Les utiliser comme substitut au consentement est une erreur fréquente qui expose l’organisation à un risque réel lors d’une enquête.
Pour l’utilisation d’un renseignement à une autre fin que celle pour laquelle il a été recueilli, l’article 12 de la Loi sur la protection des renseignements personnels dans le secteur privé (RLRQ, c. P-39.1, telle que modifiée par la Loi 25) énumère cinq cas — et cinq seulement :
- une fin compatible avec celle de la collecte : il doit exister un lien pertinent et direct avec la finalité initiale ;
- une utilisation manifestement au bénéfice de la personne concernée ;
- une utilisation nécessaire à la prévention et à la détection de la fraude, ou à l’évaluation et à l’amélioration des mesures de protection et de sécurité ;
- une utilisation nécessaire à la fourniture ou à la livraison d’un produit, ou à la prestation d’un service demandé par la personne concernée ;
- une utilisation nécessaire à des fins d’étude, de recherche ou de production de statistiques, à condition que le renseignement soit dépersonnalisé.
Deux précisions qui évitent des erreurs coûteuses. D’abord le vocabulaire : la Loi exige un renseignement dépersonnalisé — qui ne permet plus d’identifier directement la personne — et non « anonymisé », un régime distinct et beaucoup plus exigeant. Ensuite le périmètre : ces cinq cas encadrent l’utilisation à l’interne. La communication à un tiers relève d’autres dispositions, notamment la communication nécessaire à l’exécution d’un mandat ou d’un contrat de service (art. 18.3) et la communication à des fins d’étude ou de recherche, qui suppose une entente écrite (art. 21 et suivants).
Les avocats recommandent de documenter la justification juridique pour chaque traitement sans consentement, en indiquant l’exception invoquée, la référence légale et la raison pour laquelle le consentement ne pouvait pas être obtenu. Cette documentation réduit significativement le risque en cas d’enquête.
La règle de la fin compatible mérite une attention particulière. Un usage secondaire d’une donnée collectée pour une finalité initiale n’est permis que s’il existe un lien direct et pertinent avec cette finalité. La prospection commerciale à partir de données collectées dans un contexte contractuel ne satisfait pas ce critère. Avant d’utiliser une exception pour un traitement à risque, déclenchez une évaluation des facteurs relatifs à la vie privée (EFVP) pour documenter votre analyse.
Que se passe-t-il quand une personne retire son consentement ?
Le retrait du consentement produit ses effets pour l’avenir uniquement. Les traitements effectués avant le retrait, sous un consentement valablement obtenu, ne sont pas annulés rétroactivement. C’est une distinction importante : vous n’avez pas à effacer l’historique des transactions passées, mais vous devez cesser immédiatement tout nouveau traitement fondé sur ce consentement.
Ce que la Loi exige concrètement
Le consentement est révocable, et la personne doit être informée de ce droit — la Loi le prévoit expressément pour la prospection commerciale ou philanthropique, où l’entreprise doit s’identifier, informer du droit de retrait et cesser l’utilisation dès qu’il est exercé (art. 22). La Loi ne chiffre ni le nombre de clics ni le délai : ce sont des repères de pratique, pas des seuils légaux. En pratique, un lien de désinscription dans un courriel, un portail en ligne ou un formulaire accessible sans authentification complexe fait le travail. Ce qui expose votre organisation : un numéro de téléphone sans horaires précis, un formulaire papier à poster, ou une procédure que l’utilisateur abandonne en chemin.
Obligations opérationnelles après le retrait
Dès réception d’un retrait, votre organisation doit :
- Cesser toute nouvelle collecte et tout nouvel usage des données visées.
- Informer les sous-traitants et partenaires qui traitent ces données pour votre compte : la Loi n’en fait pas une obligation distincte, mais sans ce relais, la cessation d’utilisation reste théorique.
- Appliquer vos règles de conservation minimale : les données peuvent être conservées si une obligation légale l’exige (ex. : conservation comptable), mais leur usage actif doit cesser.
- Mettre à jour vos index, exports et flux automatisés pour exclure la personne concernée.
Conseil de pro : Testez votre flux de retrait comme vous testeriez un paiement en ligne : déclenchez un retrait fictif, vérifiez que la notification part aux sous-traitants dans le délai que vous vous êtes fixé et que la personne est exclue du prochain envoi. Un retrait qui fonctionne en théorie mais pas en production est une non-conformité.
À quoi sert une EFVP et comment documenter votre conformité ?
L’évaluation des facteurs relatifs à la vie privée (EFVP) est l’outil de traçabilité central de la Loi 25. Elle n’est pas réservée aux grands projets technologiques — et elle n’est pas toujours facultative : la Loi l’exige pour tout projet d’acquisition, de développement ou de refonte de système d’information impliquant des renseignements personnels (art. 3.3) et avant toute communication de renseignements personnels hors du Québec (art. 17). Au-delà de ces cas obligatoires, tout nouveau traitement impliquant des renseignements sensibles, un transfert vers un tiers ou une technologie à risque devrait en déclencher une.
Quand déclencher une EFVP ?
- Lors du lancement d’un nouveau produit ou service collectant des données personnelles.
- Avant d’intégrer un fournisseur externe qui aura accès à des renseignements personnels.
- Avant toute communication de renseignements personnels hors du Québec — l’EFVP est alors obligatoire (art. 17), sans égard au niveau de protection du pays de destination.
- Lorsque vous envisagez d’utiliser une exception au consentement pour un traitement à risque.
- Lors de modifications importantes à un traitement existant (nouvelle finalité, nouveaux destinataires, nouvelle technologie).
Les éléments d’une EFVP utile
Une EFVP qui servira réellement lors d’un audit doit documenter :
- La finalité précise du traitement et sa nécessité démontrée.
- Les alternatives moins intrusives envisagées et les raisons de leur rejet.
- Les risques identifiés pour les personnes concernées.
- Les mesures d’atténuation mises en place et les risques résiduels acceptés.
- La décision motivée, signée par le responsable de la protection des renseignements personnels (RPRP).
Traçabilité des décisions
Conservez chaque version de l’EFVP, l’historique des décisions prises, les copies des clauses de consentement présentées à chaque période et les contrôles techniques déployés. Un audit CAI peut porter sur des traitements remontant à plusieurs années : votre documentation doit être retrouvable et lisible sans reconstitution.
Modèles pratiques : clauses-type, formulaires et checklist d’implémentation
Clause-type pour consentement général
Une clause par finalité, en langage clair, avec une case distincte et jamais pré-cochée. À adapter à votre pratique — ce gabarit n’est pas un avis juridique :
☐ J’autorise [nom du cabinet] à utiliser mon nom et mon adresse courriel pour [finalité unique et précise, ex. : m’envoyer son bulletin fiscal mensuel]. Ces renseignements sont conservés [durée, ex. : 24 mois suivant mon désabonnement] et ne sont communiqués à aucun tiers, sauf [catégories de destinataires, s’il y en a]. Je peux retirer ce consentement à tout moment, sans frais, en écrivant à [courriel du responsable de la protection des renseignements personnels] ou en utilisant le lien de désabonnement de chaque envoi. Le retrait n’a pas d’effet sur les traitements déjà effectués.
Clause distincte pour renseignements sensibles
Pour les renseignements sensibles, le consentement doit être manifesté de façon expresse (art. 12 et 13). La clause est présentée sur une page ou un écran séparé, avec une case dédiée non pré-cochée :
Les renseignements demandés ci-dessous sont de nature sensible : [nature, ex. : état de santé d’un bénéficiaire de fiducie].
☐ Je consens expressément à ce que [nom du cabinet] recueille et utilise ces renseignements aux seules fins de [finalité précise]. Ils seront accessibles uniquement à [fonctions concernées], conservés [durée], puis détruits. Un refus a pour conséquence [conséquence concrète, ex. : le mandat ne peut porter sur ce volet]. Je peux retirer ce consentement à tout moment en écrivant à [courriel du responsable].
Checklist d’implémentation technique et opérationnelle
| Élément à vérifier | Exigence légale ou pratique recommandée | Priorité |
|---|---|---|
| Cases non pré-cochées sur tous les formulaires | Exigence légale (consentement manifeste, art. 14) | Immédiate |
| Horodatage automatique à la capture | Pratique recommandée (preuve) | Immédiate |
| Archivage immuable du texte exact affiché | Pratique recommandée (preuve) | Immédiate |
| Versionnage des clauses de consentement | Pratique recommandée (preuve) | Semaine 1 |
| Mécanisme de retrait simple et sans frais (viser 1–2 clics) | Retrait prévu par la Loi ; le repère « 1–2 clics » est une pratique recommandée | Semaine 1 |
| Notification automatique aux sous-traitants | Pratique recommandée | Mois 1 |
| EFVP pour chaque nouveau traitement à risque | Exigence légale dans les cas prévus (art. 3.3 et 17) ; pratique recommandée au-delà | Continu |
| Formation des équipes (RH, marketing, TI) | Fortement recommandé | Mois 1–2 |
| Audit annuel des formulaires et clauses | Fortement recommandé | Annuel |
Pour les formulaires officiels et les guides téléchargeables, la CAI publie des ressources directement utilisables sur son portail, dont ses lignes directrices sur les critères de validité du consentement. Le Gouvernement du Québec publie de son côté un guide destiné aux organismes publics, utile par analogie.
Quel est le calendrier de conformité à respecter sous la Loi 25 ?
La Loi 25 s’est déployée en trois phases. Les obligations les plus structurantes pour la gestion du consentement sont entrées en vigueur en septembre 2023 (phase 2) et septembre 2024 (phase 3). En 2026, toutes les obligations sont pleinement applicables : aucune organisation ne peut invoquer une période de transition pour justifier une non-conformité.
Plan de priorités sur 90, 180 et 360 jours
Dans les 90 premiers jours :
- Cartographier tous les points de collecte de données personnelles (formulaires web, contrats, appels, intégrations).
- Auditer chaque formulaire existant : supprimer les cases pré-cochées, séparer les finalités, vérifier les mentions obligatoires.
- Activer l’horodatage et l’archivage immuable du texte de consentement sur tous les canaux numériques.
- Désigner ou confirmer le responsable de la protection des renseignements personnels (RPRP) et publier ses coordonnées.
Entre 90 et 180 jours :
- Déployer le mécanisme de retrait sur tous les canaux et tester son fonctionnement de bout en bout.
- Mettre en place les flux de notification vers les sous-traitants en cas de retrait.
- Lancer la première série de formations pour les équipes concernées (RH, marketing, TI, service client).
- Réaliser une EFVP pour les traitements à risque identifiés lors de la cartographie.
Entre 180 et 360 jours :
- Tenir à jour l’inventaire des points de collecte et des finalités, avec les preuves de consentement et, pour chaque traitement sans consentement, l’exception de la Loi invoquée.
- Planifier une revue annuelle des formulaires, clauses et politiques de confidentialité.
- Réévaluer les EFVP existantes pour les traitements dont les conditions ont évolué.
- Intégrer la conformité Loi 25 dans les processus d’approbation des nouveaux projets.
Quelles sont les sanctions en cas de non-conformité ?
La CAI dispose de pouvoirs d’enquête étendus et peut émettre des ordonnances de mise en conformité, des recommandations publiques et des sanctions administratives pécuniaires. Deux régimes coexistent, et les chiffres qui circulent les confondent presque toujours. Les sanctions administratives pécuniaires, imposées par la CAI, plafonnent à 50 000 $ pour une personne physique et, pour une entreprise, à 10 M$ ou 2 % du chiffre d’affaires mondial de l’exercice précédent, le montant le plus élevé s’appliquant (art. 90.12). Les amendes pénales, prononcées par un tribunal au terme d’une poursuite, vont de 5 000 $ à 100 000 $ pour une personne physique et de 15 000 $ à 25 M$ — ou 4 % du chiffre d’affaires mondial si ce montant est plus élevé — pour une entreprise (art. 91). Autrement dit : le fameux plafond de 25 M$ appartient au régime pénal, pas à ce que la CAI peut imposer elle-même.
Au-delà des amendes, le risque réputationnel est souvent plus immédiat. Une enquête publique de la CAI, même sans sanction pécuniaire, génère une couverture médiatique et une perte de confiance difficiles à quantifier. Les clients et partenaires d’affaires québécois sont de plus en plus attentifs à la conformité de leurs fournisseurs.
Obligation de notification en cas d’incident
Lorsqu’un incident de confidentialité présente un risque de préjudice sérieux, l’organisation doit notifier la CAI et les personnes concernées dans les meilleurs délais. La notification doit décrire la nature de l’incident, les renseignements visés, les mesures prises et les coordonnées du RPRP. Conserver des preuves de consentement valables réduit l’exposition lors de ces incidents : si les données étaient collectées et traitées conformément aux règles, la responsabilité de l’organisation est mieux délimitée.
Comment atténuer le risque
La démonstration de conformité repose sur trois piliers : des preuves de consentement archivées et retrouvables, des EFVP documentées pour les traitements à risque, et un historique des décisions prises par le RPRP. Une organisation qui peut produire ces éléments en 48 heures est dans une position très différente de celle qui doit reconstituer sa documentation après coup.
Points clés
La conformité au régime de consentement de la Loi 25 repose sur huit critères cumulatifs ; en pratique, elle se démontre par une preuve archivée pour chaque consentement et un retrait simple à exercer.
| Point | Détails |
|---|---|
| Huit critères cumulatifs | Manifeste, libre, éclairé, spécifique, temporaire, granulaire, compréhensible, distinct — tous obligatoires. |
| Consentement exprès pour données sensibles | Geste positif explicite requis : case dédiée non pré-cochée, signature séparée ou enregistrement vocal. |
| Preuve archivée : le réflexe de défense | Conserver le texte exact affiché, l’horodatage, le mécanisme et l’identifiant de l’utilisateur — c’est la preuve que la CAI attendra en enquête (pratique recommandée par ses lignes directrices). |
| Retrait simple à exercer | Mécanisme simple et sans frais, conséquences du retrait expliquées, propagation aux sous-traitants prévue et testée — le repère « aussi simple que l’accord » est une pratique recommandée, pas un seuil légal. |
| Acumis pour cabinets fiscaux | Acumis conçoit des outils d’IA sur mesure pour la recherche et la rédaction fiscales, et forme les équipes — avec trois modes de déploiement selon le niveau de souveraineté exigé. |
La conformité Loi 25 n’est pas un projet TI, c’est un choix organisationnel
L’erreur de cadrage la plus tenace, dossier après dossier : les organisations traitent la Loi 25 comme un projet technique à livrer une fois, puis à oublier. Elles achètent un outil de gestion des consentements, cochent la case, et passent à autre chose.
Le problème, c’est que la conformité au régime de consentement est un état continu, pas un livrable. Chaque nouveau formulaire, chaque nouvelle intégration, chaque changement de finalité remet le compteur à zéro sur les obligations de consentement. Une organisation qui a bien géré ses consentements en 2024 peut se retrouver en non-conformité en 2026 simplement parce qu’elle a ajouté un outil de marketing automation sans revoir ses clauses.
L’autre angle mort revient tout aussi souvent : les équipes juridiques et TI travaillent en silos. Les juristes rédigent des clauses conformes, mais les développeurs implémentent des cases pré-cochées par défaut parce que personne ne leur a expliqué pourquoi c’est interdit. La formation des équipes opérationnelles, pas seulement des responsables conformité, est souvent l’investissement le plus rentable qu’une organisation puisse faire sur ce dossier.
La granularité exigée par la CAI est le changement le plus sous-estimé. Repenser les parcours clients pour demander un consentement par finalité, c’est un travail de fond sur l’expérience utilisateur, pas seulement sur les formulaires. Les organisations qui l’ont fait correctement ont souvent découvert qu’elles collectaient des données pour des finalités qu’elles n’utilisaient plus, ce qui leur a permis de simplifier leur architecture de données en même temps que de se conformer.
Des outils d’IA et des formations pensés pour vos obligations Loi 25
Le régime du consentement et l’IA se croisent sur un même point : ce que votre cabinet laisse entrer dans un outil, et ce qu’il peut prouver après coup. Condenser des heures de recherche jurisprudentielle en une quinzaine de minutes, c’est ce qu’Acumis fait déjà — à condition que les renseignements traités l’aient été avec un consentement valable ou au titre d’une exception prévue par la Loi, et que le cabinet puisse le démontrer.
Acumis ne vend pas d’outil de gestion des consentements et ne se substitue pas à votre conseiller juridique. Ce que nous construisons, ce sont des outils d’IA propres à votre cabinet — recherche jurisprudentielle, rédaction d’avis d’opposition, architecture sur mesure — et les formations qui apprennent aux équipes ce qui peut entrer dans un outil et ce qui ne doit jamais y entrer. Le niveau de souveraineté se fixe avant tout traitement et se convient contractuellement : mode standard, mode québécois (traitement en centre de données au Québec) ou mode local (le modèle est déployé sur votre infrastructure, aucune donnée ne sort). La grille de conformité Loi 25 compare les trois modes ligne par ligne.
L’étude de cas montre ce que ça donne dans un cabinet de 24 professionnels : 500 dossiers indexés, un assistant de recherche déployé en huit semaines, des recherches qui prenaient plusieurs heures traitées en une quinzaine de minutes, chaque réponse révisée par un fiscaliste senior. Pour en discuter, explorez les solutions Acumis ou prenez contact : le premier appel dure trente minutes.
Sources utiles et textes officiels
La conformité au régime de consentement de la Loi 25 s’appuie sur un corpus de textes officiels et de guides pratiques que tout responsable de la protection des renseignements personnels devrait avoir en référence.
Les ressources suivantes couvrent l’ensemble des besoins, de l’analyse juridique à l’adaptation opérationnelle :
Pour les critères de validité et les lignes directrices officielles :
-
CAI — Lignes directrices 2023-1 : Consentement, critères de validité (PDF) : le document de référence pour comprendre les huit critères et leurs implications pratiques. Indispensable pour l’audit et la rédaction des clauses.
-
CAI — Consentement des personnes concernées : la page officielle de la Commission avec les exigences de forme, les exemples et les formulaires téléchargeables. À consulter avant toute mise en production.
Pour l’adaptation opérationnelle :
-
Gouvernement du Québec — Consentement pour l’utilisation ou la communication de renseignements personnels : guide destiné aux organismes publics, mais applicable par analogie aux organisations privées pour comprendre les obligations de base.
-
CFIB — Loi 25 : questions fréquentes : ressource pratique de la Fédération canadienne de l’entreprise indépendante, orientée PME. Utile pour les cabinets qui cherchent une entrée en matière accessible avant de plonger dans les textes officiels.
Pour l’analyse juridique approfondie :
- Torys — Nouvelles règles sur la validité du consentement : analyse d’avocats spécialisés en protection de la vie privée, avec un éclairage sur les changements les plus structurants de la Loi 25 pour les organisations privées. Pertinent pour les responsables conformité qui doivent présenter les enjeux à leur direction.
Cet article présente des informations générales sur les obligations de consentement prévues par la Loi 25. Il ne constitue pas un avis juridique. Pour toute situation spécifique, consultez un avocat spécialisé en protection des renseignements personnels ou vérifiez les textes officiels auprès de la CAI.
Recommandation
Trente minutes avec un associé pour voir ce que ces idées changent dans votre pratique.
Vous décrivez votre cabinet et vos dossiers types. Un associé Acumis vous répond : ce que l'IA peut prendre en charge, ce qui doit rester chez vous, et par où commencer.
Parler à un associé →Nos outils appliquent la méthode à vos dossiers. Voir les trois architectures →