Clauses contractuelles IA fournisseurs : guide pour juristes et achats
Découvrez les clauses essentielles à intégrer dans vos contrats avec les fournisseurs d'IA pour protéger vos données et vos droits.
Avant toute signature, la bonne pratique consiste à exiger six clauses de tout contrat fournisseur d’intelligence artificielle : l’interdiction d’entraînement sur vos données, la propriété explicite de vos intrants et extrants, la notification d’incident dans des délais compatibles avec vos obligations réglementaires, les obligations de sécurité technique et organisationnelle, la réversibilité complète à la résiliation, et le flow-down de ces obligations à toute la chaîne de sous-traitance. Sans ces six éléments, vous signez un contrat qui transfère des droits que vous n’avez pas l’intention de céder.
Voici l’ordre de priorité opérationnel, avec la justification pour chacun :
- Interdiction d’entraînement (« no-training clause »). Cette stipulation est de plus en plus fréquente dans les contrats interentreprises ; sans elle, vos données clients peuvent alimenter le modèle général du fournisseur.
- Propriété des intrants et des extrants. Le contrat doit nommer explicitement votre organisation comme propriétaire des données fournies et des résultats générés, sans cession implicite au fournisseur.
- Notification d’incident. Le délai contractuel doit vous permettre d’honorer vos propres obligations : la Loi 25 (RLRQ c. P-39.1) exige d’aviser avec diligence la Commission d’accès à l’information et les personnes concernées lorsqu’un incident présente un risque de préjudice sérieux, et la LPRPDE, une déclaration le plus tôt possible. Aucun des deux régimes ne fixe d’horloge chiffrée : c’est au contrat d’imposer au fournisseur un délai court (par exemple 24 heures) pour vous laisser le temps d’agir.
- Obligations de sécurité. Chiffrement en transit et au repos, gestion des accès, journaux d’audit : ces mesures doivent être contractualisées, pas seulement promises dans une politique de confidentialité modifiable unilatéralement.
- Réversibilité et suppression. À la résiliation, vous devez récupérer vos données dans un format exploitable et obtenir une certification de suppression des artefacts dérivés.
- Flow-down aux sous-traitants. Les obligations essentielles (confidentialité, interdiction d’entraînement, sécurité, localisation, notification d’incident) doivent être imposées contractuellement à chaque sous-traitant, le fournisseur demeurant responsable envers vous de leurs manquements.
Conseil de pro : La clause la plus négligée reste la réversibilité. Son libellé minimal : « À la résiliation, le fournisseur restitue l’ensemble des données du client dans un format ouvert et documenté dans un délai de trente (30) jours, puis certifie par écrit la suppression de toute copie, y compris les artefacts dérivés et les paramètres de modèle affinés sur lesdites données. »
Points clés
Encadrer un fournisseur d’IA exige six clauses non négociables : interdiction d’entraînement, propriété des intrants et des extrants, notification d’incident calibrée sur la Loi 25, obligations de sécurité, réversibilité certifiée et flow-down à toute la chaîne de sous-traitance.
| Point | Détails |
|---|---|
| Clause d’interdiction d’entraînement | De plus en plus fréquente ; à inscrire avec définition explicite des artefacts dérivés, y compris les embeddings. |
| Propriété des extrants | Refuser toute cession automatique ; la clause doit nommer le client comme propriétaire exclusif des intrants et des outputs. |
| Notification d’incident | Le délai contractuel (24 h initial, 72 h rapport complet) doit permettre au cabinet d’honorer ses obligations sous la Loi 25. |
| Souveraineté et localisation | Le mode de déploiement (standard, québécois ou local) se choisit contractuellement avant tout traitement et conditionne l’analyse de conformité. |
| Acumis | Conçoit des outils d’IA sur mesure pour cabinets fiscaux et comptables, avec trois modes d’hébergement (standard, québécois, local) et des formations ; la négociation du contrat demeure l’affaire du conseiller juridique. |
Table des matières
- Comment décrire l’IA dans votre cahier des charges et votre NDA précontractuel ?
- Qui détient les droits sur les outputs générés par votre IA fournisseur ?
- Quelles clauses de protection des données exiger selon la Loi 25, le PIPEDA et le CCPA ?
- Quels documents exiger pour garantir l’auditabilité de votre fournisseur IA ?
- Comment garantir la réversibilité et la restitution de vos données en fin de contrat ?
- Quels critères d’acceptation et quelle procédure en cas de biais systémique ?
- Comment répartir la responsabilité et négocier les plafonds d’indemnisation liés à l’IA ?
- Quels SLA et obligations de sécurité contractualiser pour un système IA ?
- Comment contraindre toute la chaîne de sous-traitance à respecter vos exigences ?
- Checklist de négociation : ce qu’il faut imposer, négocier et surveiller
- Cas pratique : déploiement en cabinet fiscal et choix de souveraineté
- Des outils d’IA conçus pour répondre à vos exigences contractuelles
- Sources
Comment décrire l’IA dans votre cahier des charges et votre NDA précontractuel ?
La plupart des contrats fournisseurs d’IA échouent dès la phase précontractuelle, non pas à la signature, mais au moment où l’équipe achats rédige le cahier des charges sans savoir quoi demander. Un cahier des charges imprécis produit des offres incomparables et des clauses vagues.
Les éléments fonctionnels à documenter dans le cahier des charges sont les suivants : la finalité précise du système (classification, génération de texte, aide à la décision, etc.), le type d’algorithme ou d’architecture (modèle de langage, réseau de neurones convolutif, système de règles hybride), la nature des intrants (données structurées, documents, données personnelles sensibles ou non), la nature des extrants (recommandations, textes générés, scores, décisions automatisées), et le degré d’autonomie décisionnelle du système.
Plutôt qu’un libellé type — dont la rédaction finale revient à votre conseiller juridique —, voici les éléments à exiger dans la clause de description du système au contrat principal :
- La désignation précise du système (nom commercial, version, modèle de fondation sous-jacent le cas échéant) et sa finalité contractuelle.
- La description des intrants acceptés et des extrants produits, en précisant si des renseignements personnels sont traités.
- L’engagement du fournisseur à ne pas utiliser les données du client à d’autres fins que la fourniture du service, y compris pour l’entraînement ou l’amélioration de ses modèles.
- Le renvoi aux annexes techniques (architecture, liste des sous-traitants, politique de rétention) avec valeur contractuelle.
- L’obligation de notifier tout changement de modèle ou d’architecture qui modifierait cette description.
L’addendum NDA précontractuel mérite une attention particulière. Lors de la phase d’évaluation, vous partagez souvent des données représentatives pour tester la solution. Sans addendum explicite, ces données peuvent être utilisées à des fins d’amélioration du modèle. L’addendum doit limiter l’usage aux seules fins d’évaluation, interdire tout entraînement sur ces données, et prévoir leur suppression à l’issue de la période d’évaluation.
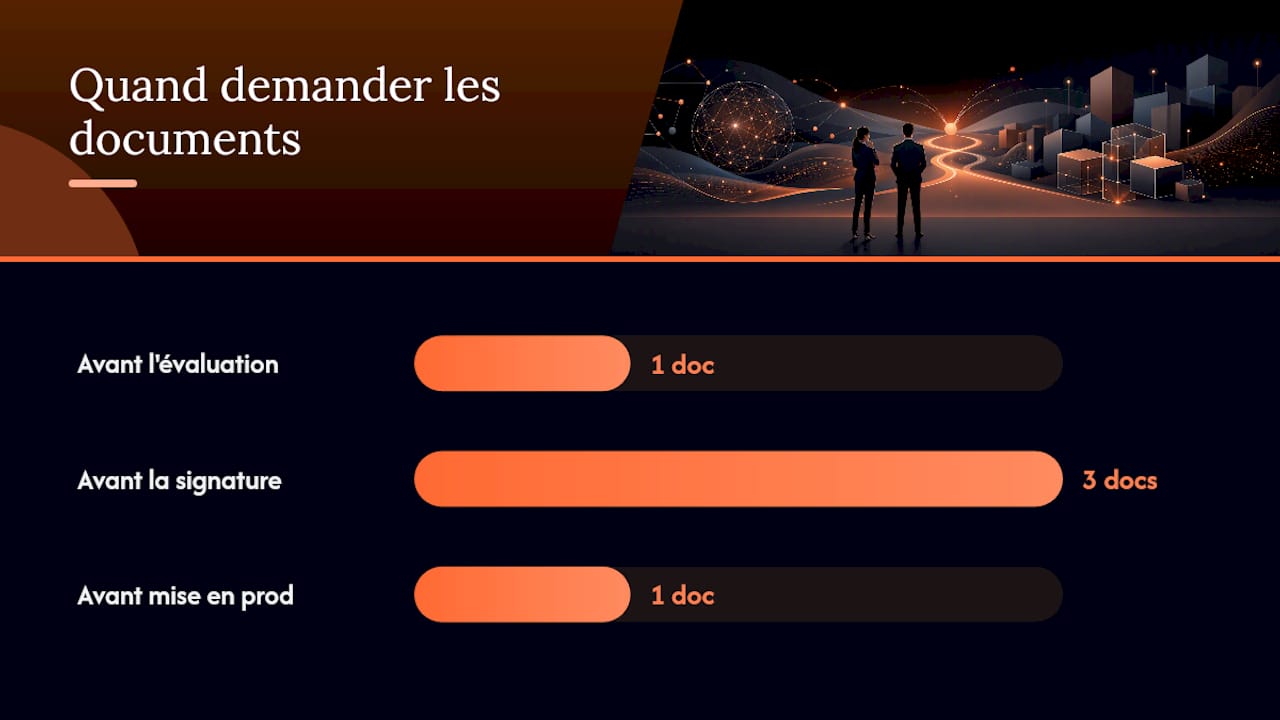
| Document à demander | Contenu attendu | Moment de la demande |
|---|---|---|
| Architecture technique | Schéma des composants, modèles tiers utilisés, API externes | Avant l’évaluation |
| Fiche d’entraînement du modèle | Datasets utilisés, période d’entraînement, méthode de validation | Avant la signature |
| Liste des sous-traitants | Noms, rôles, localisations des centres de données | Avant la signature |
| Politique de rétention des données | Durées, catégories, procédures de suppression | Avant la signature |
| Rapports de tests de biais | Méthodes, résultats, mesures correctives | Avant la mise en production |
Conseil de pro : Exigez la liste des sous-traitants sous forme d’annexe contractuelle mise à jour, pas comme un document séparé non contractuel. Un fournisseur qui refuse de l’annexer au contrat vous indique qu’il entend la modifier sans vous en informer.
Qui détient les droits sur les outputs générés par votre IA fournisseur ?
La propriété intellectuelle des extrants générés par l’IA est le terrain de négociation où les fournisseurs tentent le plus souvent d’élargir leurs droits. La distinction fondamentale est la suivante : vos données d’entrée vous appartiennent sans ambiguïté ; les extrants générés à partir de ces données sont l’objet du litige contractuel.
Trois situations se présentent en pratique. Première situation : le fournisseur revendique une licence sur les extrants pour améliorer son modèle général, ce qui revient à vous faire financer l’amélioration d’un produit que vous payez déjà. Deuxième situation : le fournisseur prétend à une copropriété sur les extrants au motif que son modèle a contribué à leur création. Troisième situation : le contrat est silencieux, ce qui laisse la question ouverte et expose à un litige futur.
La rédaction d’une clause de propriété intellectuelle revient à votre conseiller juridique ; voici les éléments à y exiger :
- La confirmation que le client demeure seul titulaire des droits sur ses intrants, sans licence implicite au-delà de ce qui est nécessaire pour fournir le service.
- L’attribution au client de l’ensemble des droits sur les extrants générés à partir de ses données.
- L’absence de toute revendication de copropriété du fournisseur sur les extrants.
- L’encadrement explicite de tout usage secondaire (amélioration du modèle, statistiques), limité à des données agrégées et anonymisées, avec consentement écrit préalable.
- Le sort des modèles affinés sur les données du client : appartenance au client ou suppression certifiée à la résiliation.
Points de négociation à surveiller :
- Licence pour amélioration interne. Certains fournisseurs demandent une licence pour utiliser vos extrants afin d’améliorer leur modèle. Refusez ou limitez explicitement à des données agrégées et anonymisées, avec votre consentement préalable écrit.
- Droits sur les modèles affinés. Si le fournisseur affine son modèle sur vos données, le modèle affiné doit vous appartenir ou être supprimé à la résiliation.
- Garantie d’originalité. Exigez que le fournisseur garantisse que les extrants ne reproduisent pas de contenu protégé par des droits tiers, avec indemnisation en cas de réclamation.
- Cession automatique à éviter. Toute formulation du type « le client accorde au fournisseur tous droits nécessaires » est une cession large déguisée.
Conseil de pro : Demandez systématiquement si le modèle utilisé est un modèle fondation tiers (GPT, Claude, Gemini, etc.) ou un modèle propriétaire. Dans le premier cas, les conditions d’utilisation du modèle fondation s’appliquent en cascade et peuvent limiter vos propres droits sur les extrants, indépendamment de ce que votre contrat fournisseur stipule.
Quelles clauses de protection des données exiger selon la Loi 25, le PIPEDA et le CCPA ?
La gestion des données personnelles dans un contrat fournisseur d’IA est l’endroit où les risques réglementaires se matérialisent le plus rapidement. L’utilisation d’outils d’IA grand public pour traiter des renseignements personnels professionnels engage les obligations de la Loi 25, notamment parce que les données peuvent transiter vers des serveurs situés hors Québec — ce qui exige au préalable une évaluation des facteurs relatifs à la vie privée.
Pour les organisations québécoises, la Loi 25 (RLRQ c. P-39.1) impose que tout contrat de service avec un tiers traitant des renseignements personnels contienne des clauses de protection équivalentes à celles que vous êtes vous-même tenu de respecter. La LPRPDE (PIPEDA) s’applique aux organisations du secteur privé qui traitent des renseignements personnels dans le cadre d’activités commerciales — y compris les entreprises de compétence fédérale — et aux renseignements qui franchissent les frontières provinciales ou nationales, même depuis le Québec. Le CCPA californien ne vise que les entreprises qui franchissent l’un de trois seuils — plus de 25 M$ US de chiffre d’affaires annuel, renseignements personnels de 100 000 résidents ou foyers californiens ou plus, ou 50 % et plus des revenus tirés de la vente de renseignements personnels — ce qui exclut la plupart des cabinets québécois ; l’assujettissement reste à vérifier en présence d’une clientèle américaine.
| Exigence | Loi 25 (Québec) | PIPEDA (fédéral) | CCPA (Californie) |
|---|---|---|---|
| Consentement | Consentement manifeste, libre et éclairé, demandé à des fins spécifiques, sauf exceptions prévues par la loi | Consentement éclairé | Opt-out pour la vente de données |
| Localisation des données | Évaluation des facteurs relatifs à la vie privée (ÉFVP) si transfert hors Québec | Mesures de protection équivalentes | Divulgation des pratiques de partage |
| Délai de notification d’incident | Aviser avec diligence la CAI et les personnes concernées si risque de préjudice sérieux | Dès que raisonnablement possible | Dans les meilleurs délais possibles, sans retard déraisonnable (Cal. Civ. Code § 1798.82) |
| Droits des personnes concernées | Accès, rectification, retrait du consentement, portabilité (depuis le 22 septembre 2024) | Accès, rectification | Accès, suppression, portabilité |
La formulation finale appartient à votre conseiller juridique ; les éléments à exiger dans la clause de traitement des renseignements personnels sont les suivants :
- La limitation du traitement aux seules fins prévues au contrat, avec interdiction de toute réutilisation.
- Des mesures de protection au moins équivalentes à celles auxquelles le client est lui-même tenu, consignées par écrit.
- La localisation des données (traitement, sauvegardes, journaux) documentée en annexe, et l’obligation d’aviser le client avant toute communication hors Québec — laquelle exige au préalable une évaluation des facteurs relatifs à la vie privée.
- L’assistance du fournisseur pour répondre aux demandes d’accès, de rectification ou de retrait des personnes concernées.
- La destruction ou la restitution des renseignements à la fin du contrat, attestée par écrit.
Sur la question de la localisation, le choix entre hébergement local, cloud québécois et cloud public doit être arrêté contractuellement avant tout traitement. La Commission d’accès à l’information décrit les principaux changements introduits par la Loi 25, dont l’évaluation des facteurs relatifs à la vie privée exigée avant toute communication de renseignements personnels hors Québec.
Conseil de pro : Un fournisseur américain soumis au CLOUD Act peut être contraint de divulguer vos données à des autorités américaines même si les données sont hébergées au Canada. Les protections les plus robustes en pratique demeurent l’hébergement local ou dans un centre de données situé au Québec, combiné à une clause de notification en cas de demande gouvernementale, dans les limites permises par la loi applicable au fournisseur.
Quels documents exiger pour garantir l’auditabilité de votre fournisseur IA ?
L’auditabilité n’est pas une option dans un contrat fournisseur d’IA sérieux. C’est la condition sine qua non pour démontrer votre propre conformité réglementaire en cas d’incident ou de contrôle. Les vérifications indépendantes et les engagements de conformité doivent figurer dans le contrat, pas seulement dans les politiques internes du fournisseur.
Les documents à exiger avant toute mise en production :
- Model card. Fiche standardisée décrivant les capacités, les limites, les biais connus et les cas d’usage prévus du modèle.
- Fiche d’entraînement. Composition des datasets, période de collecte, méthodes de nettoyage et de validation, tests d’exactitude sur des jeux de données représentatifs.
- Journaux d’appel (logs). Enregistrement horodaté de chaque requête et réponse, conservé pendant une durée minimale à définir contractuellement (généralement 12 à 24 mois).
- Matrice des datasets. Origine, licence, catégories de données, présence éventuelle de données personnelles dans les données d’entraînement.
- Rapport de tests de biais. Méthodes utilisées, résultats par sous-groupe, mesures correctives appliquées.
| Document | Fréquence de mise à jour | Déclencheur de mise à jour |
|---|---|---|
| Model card | Annuelle ou à chaque version majeure | Changement d’architecture ou de finalité |
| Rapport de biais | Semestrielle | Détection d’anomalie ou plainte |
| Journaux d’appel | Continue (accès en temps réel ou mensuel) | Incident ou demande d’audit |
| Liste des sous-traitants | À chaque modification | Ajout ou remplacement d’un sous-traitant |
Pour les droits d’audit, la clause doit prévoir trois niveaux : l’audit documentaire (transmission des rapports sur demande), l’audit technique (accès aux environnements de test et aux logs), et l’audit tiers (droit de mandater un auditeur indépendant aux frais du client, avec préavis raisonnable de 30 jours). Un fournisseur qui refuse le troisième niveau mérite une attention particulière lors de la négociation.
Comment garantir la réversibilité et la restitution de vos données en fin de contrat ?
La fin de contrat est le moment où les lacunes contractuelles deviennent des problèmes opérationnels concrets. Une checklist contractuelle complète doit inclure les obligations de suppression et de restitution comme éléments non négociables.
La clause de sortie doit préciser quatre éléments : le format de restitution (formats ouverts et documentés, par exemple JSON, CSV, XML, avec schéma de données fourni), le délai (30 jours après la date effective de résiliation est la norme raisonnable), la certification de suppression (document signé attestant la destruction de toutes les copies, y compris les sauvegardes et les artefacts dérivés), et le périmètre des artefacts dérivés (paramètres de modèle affinés sur vos données, embeddings, index vectoriels).
Livrables attendus à la résiliation :
- Ensemble complet des données du client dans le format convenu, avec documentation du schéma.
- Journaux d’appel de toute la période contractuelle.
- Clés de chiffrement permettant le déchiffrement des données restituées.
- Documentation technique suffisante pour permettre la migration vers un autre fournisseur.
- Certification écrite de suppression, signée par un représentant autorisé du fournisseur.
- Liste de tous les sous-traitants ayant traité les données, avec confirmation de leur suppression respective.
Pour vérifier l’exécution, prévoyez contractuellement un droit d’audit post-résiliation dans les 90 jours suivant la certification de suppression. En pratique, cela signifie le droit de mandater un tiers pour vérifier que les données ont effectivement été supprimées des systèmes du fournisseur et de ses sous-traitants. Sans ce droit, la certification reste une déclaration non vérifiable.
Quels critères d’acceptation et quelle procédure en cas de biais systémique ?
Les critères d’acceptation se fixent avant la mise en production : des seuils mesurables (exactitude, taux d’erreur, latence) évalués sur un jeu d’essai représentatif de vos cas d’usage, annexé au contrat. Le système n’est accepté — et la mise en production prononcée — que lorsque ces seuils sont atteints ; le même jeu d’essai sert ensuite de référence pour juger les mises à jour.
Les mises à jour de modèles IA sont une source de risque contractuel souvent sous-estimée. Un modèle qui fonctionnait correctement en janvier peut produire des résultats dégradés en mars après une mise à jour silencieuse. Le contrat doit distinguer trois types de mises à jour et traiter chacun différemment.
Les mises à jour de sécurité (correctifs de vulnérabilités) peuvent être déployées sans approbation préalable, avec notification dans les 48 heures. Les mises à jour de modèle (nouvelle version, changement d’architecture, modification des données d’entraînement) requièrent une notification préalable de 30 jours et votre approbation explicite. Les mises à jour de données (actualisation des données d’entraînement) doivent déclencher une nouvelle fiche d’entraînement et, si les données personnelles sont concernées, une révision de l’ÉFVP.
En cas de détection de biais systémique, la procédure contractuelle doit prévoir : notification au client dans les 48 heures suivant la détection, suspension optionnelle du service à la demande du client, plan de correction avec délai maximal (généralement 30 jours pour un biais documenté), et rapport post-correction attestant de l’efficacité des mesures.
Conseil de pro : Exigez un jeu d’essai de non-régression constitué de vos propres cas d’usage représentatifs, pas seulement des benchmarks génériques du fournisseur. Ce jeu d’essai devient une annexe contractuelle et sert de référence objective pour toute contestation de performance.
Comment répartir la responsabilité et négocier les plafonds d’indemnisation liés à l’IA ?
La répartition des risques dans un contrat fournisseur d’IA est plus complexe que dans un contrat logiciel classique, parce que les dommages peuvent découler d’une décision automatisée dont la chaîne causale est difficile à établir. Quatre catégories de risques spécifiques à l’IA méritent un traitement contractuel distinct.
| Risque | Responsabilité typique du fournisseur | Responsabilité typique du client |
|---|---|---|
| Hallucination causant un préjudice | Partielle si le fournisseur n’a pas documenté les limites | Totale si le client a déployé sans supervision humaine |
| Atteinte à la propriété intellectuelle tierce | Totale si le modèle reproduit du contenu protégé | Partielle si le client a fourni des intrants contrefaisants |
| Discrimination algorithmique | Totale si le biais est dans le modèle de base | Partagée si le client a configuré des paramètres discriminants |
| Décision automatisée préjudiciable | Partagée selon le degré d’autonomie contractuellement prévu | Totale si le client a supprimé la supervision humaine |
Ici encore, la rédaction finale revient au conseiller juridique ; les éléments à exiger dans la clause d’indemnisation sont les suivants :
- La défense et l’indemnisation du client en cas de réclamation d’un tiers alléguant que les extrants violent des droits de propriété intellectuelle.
- La couverture des réclamations liées aux données d’entraînement du fournisseur, sur lesquelles le client n’a aucun contrôle.
- Des exclusions limitées et précises (par exemple, intrants contrefaisants fournis par le client), plutôt qu’une exclusion générale des « contenus générés ».
- Un plafond d’indemnisation distinct du plafond général de responsabilité pour la propriété intellectuelle et la confidentialité.
- La preuve d’une assurance responsabilité couvrant ces risques, avec attestation annuelle.
Certains fournisseurs proposent des polices spécifiques « AI liability » ; leur existence est un signal positif lors de la négociation.
Quels SLA et obligations de sécurité contractualiser pour un système IA ?
Un SLA pour un système d’IA n’est pas identique à un SLA pour un logiciel traditionnel. Au-delà de la disponibilité, quatre indicateurs gagnent à être contractualisés :
- Disponibilité du service. Taux mensuel adapté à la criticité de l’usage, avec fenêtres de maintenance annoncées et crédits de service en cas de manquement.
- Latence de réponse. Temps de réponse maximal par type de requête, mesuré en percentiles plutôt qu’en moyenne.
- Qualité des extrants. Performance mesurée sur le jeu d’essai de non-régression annexé au contrat, avec seuil en deçà duquel une correction est due.
- Stabilité du modèle. Engagement à ne pas dégrader la performance mesurée sur ce même jeu d’essai lors des mises à jour, avec droit de retour à la version antérieure.
Sur la cybersécurité, les mesures à contractualiser incluent le chiffrement des données en transit (TLS 1.2 minimum) et au repos (AES-256 ou équivalent), la gestion des clés de chiffrement (qui les détient, comment elles sont protégées, que se passe-t-il à la résiliation), les contrôles d’accès basés sur les rôles avec journalisation, et les tests de pénétration annuels avec communication des résultats au client.
La clause de notification d’incident doit être calibrée sur vos obligations réglementaires. Sous la Loi 25, vous devez aviser avec diligence la Commission d’accès à l’information et les personnes concernées lorsqu’un incident présente un risque de préjudice sérieux, puis consigner l’incident dans votre registre. La loi ne fixe pas d’horloge chiffrée ; une bonne pratique contractuelle consiste donc à imposer au fournisseur une notification initiale dans les 24 heures suivant la détection, avec un rapport complet dans les 72 heures, pour vous laisser le temps d’évaluer la situation et d’aviser à votre tour si nécessaire.
Comment contraindre toute la chaîne de sous-traitance à respecter vos exigences ?
Un contrat solide avec votre fournisseur principal ne vaut rien si ses sous-traitants ne sont pas liés par les mêmes obligations. La clause de flow-down est le mécanisme contractuel qui résout ce problème.
La rédaction finale revient à votre conseiller juridique ; les éléments à exiger dans la clause de flow-down sont les suivants :
- L’obligation pour le fournisseur d’imposer contractuellement à chaque sous-traitant des obligations au moins équivalentes aux siennes (confidentialité, interdiction d’entraînement, sécurité, localisation, notification d’incident).
- La responsabilité du fournisseur envers le client pour tout manquement d’un sous-traitant, comme s’il s’agissait de son propre fait.
- La liste des sous-traitants annexée au contrat, avec préavis avant tout ajout ou remplacement.
- Le droit du client de s’opposer à un sous-traitant appelé à traiter des données sensibles.
- L’extension des droits d’audit du client à la chaîne de sous-traitance, directement ou par l’intermédiaire du fournisseur.
Critères d’approbation des sous-traitants et documents à exiger :
- Localisation physique des centres de données (pays, région, certification de l’infrastructure).
- Certifications de sécurité en vigueur (SOC 2 Type II, ISO 27001 ou équivalent), avec date d’expiration.
- Accord de traitement des données (DPA) entre le fournisseur principal et le sous-traitant, transmis au client sur demande.
- Procédure de notification en cas de changement de sous-traitant (préavis de 30 jours minimum).
Points de vigilance contractuels à ne pas négliger : le droit de veto sur les sous-traitants critiques (ceux qui traitent des données sensibles ou assurent des fonctions essentielles), le mécanisme de contrôle continu (rapport annuel sur les sous-traitants actifs), et la procédure de substitution d’urgence si un sous-traitant cesse ses activités ou perd ses certifications.
Checklist de négociation : ce qu’il faut imposer, négocier et surveiller
Cette checklist est structurée en trois niveaux de priorité pour guider vos réunions achats et juridiques.
À imposer sans concession
- Clause d’interdiction d’entraînement sur les données du client, avec définition explicite des artefacts dérivés.
- Propriété exclusive du client sur les intrants et les extrants.
- Notification d’incident dans les 24 heures, rapport complet dans les 72 heures.
- Droit d’audit documentaire, technique et tiers.
- Clause de réversibilité avec format ouvert, délai de 30 jours et certification de suppression.
- Flow-down des obligations essentielles à tous les sous-traitants.
- Localisation des données documentée et annexée au contrat.
À négocier selon votre contexte
- Plafond de responsabilité : commencez à 24 mois de frais, acceptez 12 mois si des exceptions pour faute lourde sont prévues.
- Fréquence des rapports de biais : semestrielle est la norme, trimestrielle pour les usages à risque élevé.
- Préavis pour les mises à jour de modèle : 30 jours est raisonnable, 60 jours pour les systèmes critiques.
- Assurance responsabilité IA : montant minimal à calibrer selon la criticité de l’usage.
À surveiller en cours de contrat
- Modifications de la liste des sous-traitants (exigez une notification proactive).
- Changements dans les conditions d’utilisation du modèle fondation tiers utilisé par votre fournisseur.
- Résultats des tests de non-régression après chaque mise à jour majeure.
Questions précises à poser lors de la négociation :
- « Vos conditions d’utilisation standard autorisent-elles l’entraînement sur les données des clients ? Si oui, comment désactivez-vous cette option contractuellement ? »
- « Où sont physiquement hébergées nos données, y compris les sauvegardes et les logs ? »
- « Quel est le délai réel entre la détection d’un incident et la notification à vos clients ? »
- « Quelles assurances couvrent spécifiquement les risques liés à l’IA générative ? »
- « Pouvez-vous fournir le rapport SOC 2 Type II de votre infrastructure actuelle ? »
Signaux d’alarme justifiant l’arrêt des négociations ou l’exigence d’une solution souveraine :
- Refus de fournir la liste des sous-traitants ou de l’annexer au contrat.
- Absence de clause d’interdiction d’entraînement dans le contrat standard, sans possibilité d’amendement.
- Délai de notification d’incident supérieur à 72 heures.
- Refus de tout droit d’audit tiers.
- Hébergement exclusif aux États-Unis sans option d’hébergement canadien ou local.
Cas pratique : déploiement en cabinet fiscal et choix de souveraineté
Le déploiement d’un outil d’IA dans un cabinet fiscal de 24 professionnels illustre concrètement comment les clauses contractuelles s’articulent avec les contraintes opérationnelles. Le cas documenté par Acumis montre que des recherches qui prenaient plusieurs heures sont traitées en une quinzaine de minutes, chaque réponse étant révisée par un fiscaliste senior.
Le périmètre documenté : 500 dossiers indexés et un déploiement en 8 semaines. Dans un tel projet, la bonne pratique consiste à régler les questions d’hébergement et de traitement des données avant même la définition des fonctionnalités.
Pour un déploiement de ce type, les points contractuels à examiner en priorité sont les suivants :
- Choix du mode d’hébergement. Standard (Claude d’Anthropic), québécois (cloud autorisé par Anthropic, centre de données au Québec) ou local (infrastructure du cabinet) : le choix gagne à être documenté avant tout traitement. La grille comparative des trois modes aide à structurer la décision.
- Clause d’interdiction d’entraînement. À inscrire explicitement dans le contrat de service, avec une définition des artefacts dérivés incluant les embeddings et les index vectoriels construits sur la documentation du cabinet.
- Contrôles d’accès. Accès limité aux professionnels du cabinet, authentification robuste et journalisation des requêtes, contractualisés plutôt que laissés à la configuration par défaut.
- Réversibilité. Clause de sortie prévoyant la restitution de la documentation indexée dans un format ouvert, avec suppression certifiée des index vectoriels à la résiliation.
Leçons concrètes pour d’autres cabinets :
- Négocier les clauses de souveraineté avant de discuter des fonctionnalités. Une fois l’architecture technique choisie, revenir sur la localisation des données est coûteux.
- Exiger un audit indépendant de la configuration de sécurité dans les 90 jours suivant le déploiement, pas seulement une attestation du fournisseur.
- Former l’équipe juridique aux limites du système avant le déploiement opérationnel, pour que la supervision humaine soit effective et documentée.
- Documenter contractuellement le niveau de souveraineté choisi : ce choix conditionne l’analyse de conformité à la Loi 25 et gagne à pouvoir être expliqué à la Commission d’accès à l’information en cas de vérification.
Des outils d’IA conçus pour répondre à vos exigences contractuelles
Les cabinets fiscaux et comptables qui déploient des outils d’IA font face à un problème précis : les contrats fournisseurs standards ne sont pas rédigés pour protéger des données fiscales sensibles, et les équipes juridiques internes n’ont pas toujours le temps de les retravailler clause par clause avant une signature.
Acumis conçoit des outils d’IA sur mesure pour cabinets fiscaux et comptables — recherche fiscale et jurisprudentielle ancrée sur vos sources, rédaction assistée — offerts selon trois modes d’hébergement : standard (Claude d’Anthropic), québécois (cloud autorisé par Anthropic, centre de données au Québec) ou local (sur l’infrastructure du cabinet). Ce choix, arrêté avant tout traitement, apporte des réponses concrètes aux questions — localisation, non-réutilisation des données — traitées dans cet article ; la négociation du contrat, elle, demeure l’affaire de votre conseiller juridique. Les formations, construites pour répondre aux critères de formation continue de l’Ordre des CPA du Québec, vont de la demi-journée au parcours de 31 heures.
Pour évaluer ce qu’un outil sur mesure changerait dans votre pratique — et sous quel mode d’hébergement —, consultez les solutions disponibles (dès 1 500 $) ou parlez-en à un associé lors d’un appel de 30 minutes sans engagement.
Sources
Ces sources sont à consulter à des moments précis du cycle contractuel.
- Texte officiel de la Loi sur la protection des renseignements personnels dans le secteur privé (RLRQ, c. P-39.1) sur LégisQuébec
- Les principaux changements apportés par la Loi 25, expliqués par la Commission d’accès à l’information du Québec
- Les obligations des entreprises privées en cas d’incident de confidentialité, selon la Commission d’accès à l’information du Québec
- Le California Consumer Privacy Act (CCPA), présenté par le procureur général de la Californie
Cet article présente des informations générales à titre informatif et ne constitue pas un avis juridique. Pour toute situation contractuelle spécifique, consultez un avocat ou un conseiller juridique qualifié et vérifiez les textes en vigueur auprès des autorités compétentes.
Recommandation
Trente minutes avec un associé pour voir ce que ces idées changent dans votre pratique.
Vous décrivez votre cabinet et vos dossiers types. Un associé Acumis vous répond : ce que l'IA peut prendre en charge, ce qui doit rester chez vous, et par où commencer.
Parler à un associé →Nos outils appliquent la méthode à vos dossiers. Voir les trois architectures →