ChatGPT et Loi 25 : guide de conformité pour cabinets
Oui, un cabinet peut utiliser ChatGPT sous la Loi 25 : supervision humaine, EFVP, entente écrite avec le fournisseur et politique d'usage encadrent la démarche.
Oui, un cabinet peut utiliser ChatGPT ou toute autre IA générative, à condition que le professionnel supervise tout travail effectué, assume la responsabilité des mandats, réalise les évaluations des facteurs relatifs à la vie privée (EFVP) requises, et respecte les obligations de documentation et de transfert prévues par la Loi sur la protection des renseignements personnels dans le secteur privé (P-39.1). La Commission d’accès à l’information (CAI) et le Barreau du Québec rappellent que l’IA doit rester un outil d’assistance, jamais un substitut du jugement professionnel.
Conditions indispensables avant tout déploiement :
- Supervision humaine obligatoire : un professionnel désigné révise et assume chaque production de l’IA.
- EFVP réalisée avant tout transfert hors Québec ou déploiement de nouveau système.
- Anonymisation ou minimisation des renseignements personnels avant toute requête à un modèle externe.
- Contrat écrit avec le fournisseur : clauses de sécurité, non-réutilisation des données, localisation de l’hébergement.
- Documentation continue : politique d’usage, registre des communications, traçabilité des sorties révisées.
Points clés
Utiliser ChatGPT en cabinet sous la Loi 25 est possible, mais exige supervision humaine, EFVP préalable, contrats fournisseurs solides et documentation continue.
| Point | Détails |
|---|---|
| Supervision obligatoire | Un professionnel désigné révise et assume chaque production IA avant toute transmission au client. |
| EFVP dès la conception | Réaliser l’évaluation avant tout déploiement ou transfert hors Québec, pas après le fait. |
| Comptes consommateurs à proscrire | Exiger une entente écrite avec garanties avant tout usage de modèle externe. |
| Politique et formation en place | Rédiger la politique d’usage IA, attribuer les rôles et former le personnel avant le premier déploiement. |
| Acumis : architectures conformes | Acumis propose trois modes d’hébergement (standard, québécois, local) choisis contractuellement avant tout traitement. |
Table des matières
- Quelles obligations la Loi 25 impose-t-elle concrètement pour l’usage de l’IA ?
- Comment intégrer ChatGPT en conformité : la séquence à suivre
- Quand et comment réaliser une EFVP pour un projet IA ?
- Hébergement et souveraineté des données : quelles options pour votre cabinet ?
- Politique interne, rôles et formation : que mettre en place concrètement ?
- Comment gérer un incident de confidentialité et répondre aux demandes d’accès ?
- Acumis déploie l’IA dans votre cabinet sans vous laisser seul face à la Loi 25
- Sources
Quelles obligations la Loi 25 impose-t-elle concrètement pour l’usage de l’IA ?
La Loi 25 est pleinement en vigueur depuis septembre 2024, y compris le droit à la portabilité et les exigences renforcées de gouvernance, comme le rappelle le Barreau du Québec. Pour un cabinet qui fait transiter des dossiers fiscaux ou juridiques via une IA générative, les obligations se regroupent en cinq axes.
- Gouvernance démontrée : politiques écrites, rôles clairement attribués (responsable de la protection des renseignements personnels), inventaire des données traitées. L’Ordre des CPA du Québec insiste sur une culture de gouvernance où chaque membre connaît ses responsabilités tout au long du cycle de vie des données.
- EFVP obligatoire avant l’acquisition ou le développement d’un système IA, avant toute refonte majeure, et avant tout transfert de renseignements personnels hors Québec. Les renseignements inférés sur une personne par un algorithme demeurent des renseignements personnels au sens de la loi.
- Documentation et registre : les communications de renseignements personnels sans consentement doivent être consignées. Le droit à la portabilité, en vigueur depuis septembre 2024, oblige le cabinet à pouvoir exporter les données dans un format structuré sur demande.
- Notification d’incident : tout incident présentant un risque de préjudice sérieux doit être déclaré à la CAI et aux personnes concernées. Les demandes d’accès reçoivent une réponse dans un délai de 30 jours.
- Supervision professionnelle : le Barreau est explicite — l’IA est un outil d’assistance, pas un substitut au discernement. Sa FAQ — qui s’adresse aux avocats — attend du professionnel qu’il informe son client lorsque l’IA intervient dans l’exécution du mandat ; l’Ordre des CPA ne formule pas d’exigence équivalente, mais la même transparence reste la pratique prudente en cabinet.
Comment intégrer ChatGPT en conformité : la séquence à suivre
L’ordre des étapes compte autant que leur contenu. Voici la séquence recommandée.
- Cartographier les données : identifier quels renseignements personnels (identité, données fiscales, informations sur des tiers) circulent dans les dossiers susceptibles d’être traités par l’IA. Distinguer les données sensibles et celles concernant des mineurs.
- Minimiser et anonymiser : retirer ou pseudonymiser les identifiants directs avant toute requête à un modèle externe. L’anonymisation complète est difficile à garantir pour l’IA générative ; la pseudonymisation reste la norme pratique.
- Négocier le contrat fournisseur : exiger des clauses sur la sécurité des transmissions, l’interdiction de réutiliser les données pour entraîner le modèle, la localisation de l’hébergement, la gestion des sous-traitants et les garanties en cas d’incident.
- Réaliser l’EFVP dès la conception du projet, avant tout traitement réel. Consulter le guide pratique EFVP pour cabinets fiscaux pour structurer la démarche.
- Désigner les rôles : responsable de la protection des renseignements, réviseur senior pour chaque production IA, administrateur technique pour les accès.
- Rédiger la politique d’usage IA et former le personnel avant le déploiement.
Conseil de pro : Distinguez l’entraînement de modèle et la récupération augmentée (RAG). Un outil ancré par RAG sur vos documents accède aux passages pertinents au moment de la requête sans réentraîner le modèle sur vos données, ce qui réduit substantiellement le risque de réutilisation non désirée.
Documents à produire avant le premier usage réel :
- Politique d’usage IA (périmètre, interdictions, flux externes, exigences contractuelles).
- Grille d’évaluation d’incident (critères de « risque de préjudice sérieux »).
- Registre des communications de renseignements personnels.
Quand et comment réaliser une EFVP pour un projet IA ?
L’EFVP n’est pas une formalité optionnelle. La CAI exige qu’elle soit réalisée avant la mise en service, pas après.
Déclencheurs qui rendent l’EFVP obligatoire :
- Acquisition ou développement d’un nouveau système traitant des renseignements personnels.
- Refonte majeure d’un système existant.
- Communication ou transfert de renseignements personnels vers une entité hors Québec (ce qui inclut la plupart des fournisseurs d’IA en mode infonuagique).
- Projets impliquant une décision automatisée ayant des effets sur une personne.
Le contenu minimal à documenter dans l’EFVP : finalités du traitement, flux de données (qui reçoit quoi, où, quand), risques identifiés, mesures d’atténuation retenues, garanties contractuelles obtenues du fournisseur, modalités de révision humaine des sorties. L’approche « protection dès la conception » signifie que ces choix se font en amont, pas en réponse à un incident.
Hébergement et souveraineté des données : quelles options pour votre cabinet ?
Le choix du mode d’hébergement détermine directement votre exposition réglementaire. La CAI rappelle que tout transfert hors Québec exige une EFVP préalable et une entente écrite avec le destinataire.
| Mode d’hébergement | Contrôle des transferts | Garanties contractuelles | Complexité technique | Coût relatif |
|---|---|---|---|---|
| Compte consommateur (usage personnel) | Faible | Inexistantes | Faible | Très bas |
| Compte organisationnel / API sous contrat | Moyen | Possibles si négociées | Moyenne | Moyen |
| Infonuagique québécois souverain | Élevé | Fortes (hébergement local) | Moyenne à élevée | Élevé |
| Déploiement local (infrastructure du cabinet) | Total | Maximales | Élevée | Élevé |
Les comptes consommateurs (versions gratuites ou personnelles de ChatGPT, par exemple) ne conviennent pas aux dossiers clients : aucune entente de traitement, aucune garantie sur la non-réutilisation des données, aucun contrôle sur la localisation des serveurs. Un compte organisationnel ou une intégration via API encadrée par une entente écrite constitue le plancher acceptable pour un cabinet réglementé.
Conseil de pro : Privilégiez une architecture RAG sous contrat écrit plutôt qu’une version consommateur. Vous obtenez des réponses ancrées dans vos propres documents, sans que vos données servent à entraîner un modèle tiers. Le niveau de souveraineté se choisit avant tout traitement ; consultez la grille comparative des trois modes de déploiement pour évaluer les compromis.
Politique interne, rôles et formation : que mettre en place concrètement ?
Une politique d’usage IA sans rôles attribués reste lettre morte. Voici ce qu’elle doit contenir et qui doit en répondre.
Éléments à prévoir dans la politique :
- Périmètre d’utilisation autorisée (types de dossiers, types de requêtes permises).
- Interdictions explicites (saisie de renseignements personnels non anonymisés dans un compte consommateur, partage de données clients hors contrat).
- Procédure d’anonymisation avant toute requête externe.
- Exigences contractuelles minimales pour tout nouveau fournisseur IA.
- Processus d’EFVP et d’approbation de nouveaux projets.
Rôles à désigner nommément :
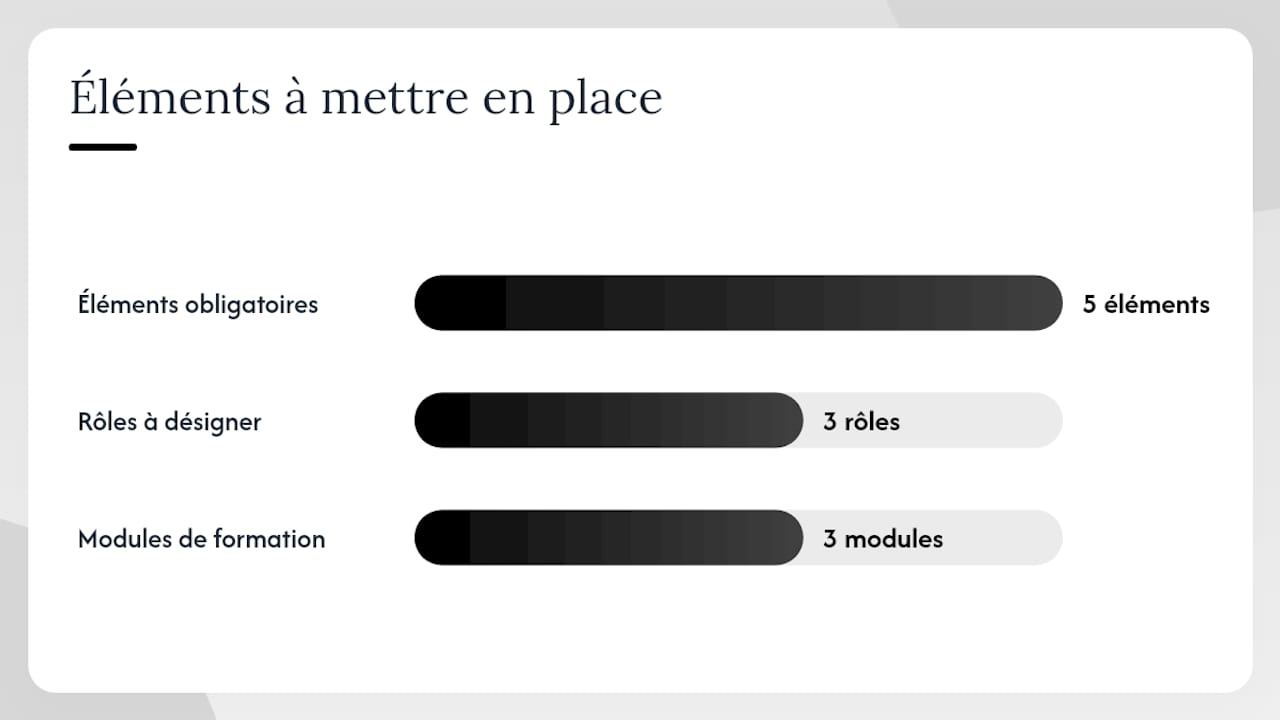
- Responsable de la protection des renseignements personnels : point de contact CAI, tient le registre des incidents, approuve les nouveaux projets.
- Réviseur senior : signe chaque production IA avant transmission au client.
- Administrateur technique : gère les accès, surveille les journaux d’utilisation.
Le plan de formation doit couvrir trois modules : confidentialité et obligations Loi 25, techniques d’anonymisation pratiques, et vérification juridique des sorties IA. Les formations Acumis sont construites pour répondre aux critères de formation continue de l’Ordre des CPA du Québec, de la demi-journée au parcours de 31 heures. Un audit périodique des usages — nous recommandons un passage annuel, sans que la loi n’impose cette fréquence — permet de vérifier que la politique est appliquée et que les outils déployés restent conformes.
Comment gérer un incident de confidentialité et répondre aux demandes d’accès ?
La procédure doit exister avant l’incident, pas pendant.
- Détection et évaluation initiale : dès qu’un accès non autorisé ou une fuite potentielle est identifié, documenter les faits (date, nature des données, systèmes impliqués) et appliquer la grille de « risque de préjudice sérieux » pour déterminer si la notification est obligatoire.
- Notification interne : alerter le responsable de la protection des renseignements personnels dès la détection. La loi n’impose aucun délai chiffré — elle exige d’agir avec diligence ; le faire dans les heures qui suivent est une bonne pratique interne.
- Notification à la CAI : si le risque de préjudice sérieux est établi, notifier la Commission dans les délais prescrits par la loi, avec le contenu minimal requis (nature de l’incident, données touchées, mesures prises).
- Notification aux personnes concernées : informer les individus dont les données ont été compromises, avec les mêmes éléments factuels.
- Remédiation et archivage : corriger la faille, mettre à jour le registre des incidents, conserver la documentation.
Pour les demandes d’accès et de portabilité, le délai de réponse est de 30 jours. Préparez un processus d’export dans un format structuré et couramment utilisé, avec vérification d’identité du demandeur avant tout envoi.
Éléments à archiver systématiquement :
- Registre des communications de renseignements personnels (avec ou sans consentement).
- Journal des incidents et des mesures prises.
- Preuves de suppression sécurisée à l’échéance de conservation.
Acumis déploie l’IA dans votre cabinet sans vous laisser seul face à la Loi 25
Passer de la checklist à un outil qui tourne en production, c’est là que la plupart des cabinets bloquent. Acumis conçoit des architectures IA sur mesure pour les cabinets fiscaux et comptables du Québec : recherche jurisprudentielle augmentée, rédaction d’avis d’opposition, synthèse de dossiers complexes. Chaque mandat commence par un appel de 30 minutes, puis un périmètre, un calendrier et un devis.
Le niveau de souveraineté des données se choisit contractuellement avant tout traitement, parmi trois modes documentés. Un cabinet de 24 professionnels a déployé son assistant en 8 semaines : 500 dossiers archivés indexés, des recherches traitées en 10 à 15 minutes au lieu de plusieurs heures, chaque réponse sourcée et révisée par un fiscaliste senior. Le détail du mandat est documenté sur notre page Preuves. Consultez les solutions et modes d’hébergement ou consultez le guide pratique EFVP pour démarrer avec les bonnes bases.
Sources
- Foire aux questions sur l’IA générative (Barreau du Québec)
- Loi sur la protection des renseignements personnels dans le secteur privé (RLRQ, c. P-39.1)
- La protection des renseignements personnels, ça vous concerne ! (Ordre des CPA du Québec)
- Champ d’application de la loi pour les entreprises privées (Commission d’accès à l’information)
Cet article présente de l’information générale et ne constitue pas un avis juridique. Consultez un conseiller juridique qualifié ou la CAI pour valider votre situation spécifique.
Recommandation
Trente minutes avec un associé pour voir ce que ces idées changent dans votre pratique.
Vous décrivez votre cabinet et vos dossiers types. Un associé Acumis vous répond : ce que l'IA peut prendre en charge, ce qui doit rester chez vous, et par où commencer.
Parler à un associé →Nos outils appliquent la méthode à vos dossiers. Voir les trois architectures →