Adoption de l'IA en cabinet comptable : plan et conformité
Découvrez comment adopter l'IA en cabinet comptable pour maximiser l'efficacité. Suivez ces étapes clés pour un déploiement réussi.
L’adoption de l’IA en cabinet comptable est possible dès maintenant, à condition de verrouiller trois éléments avant tout déploiement : un périmètre pilote limité, une validation systématique par un professionnel senior et un audit préalable des données traitées. Ce n’est pas une question de principe, c’est une question de séquence. Les cabinets qui échouent ne se trompent pas sur l’outil, ils se trompent sur l’ordre des étapes.
Concrètement, voici ce qu’un cabinet doit avoir en main avant de laisser un outil d’IA toucher un dossier client :
- Un périmètre pilote défini et documenté, limité à une seule tâche (par exemple la recherche jurisprudentielle).
- Un mécanisme de validation obligatoire par un CPA senior avant toute sortie utilisée dans un dossier.
- Un audit des flux de données identifiant ce qui transite, où, et vers quel fournisseur.
- Une évaluation des facteurs relatifs à la vie privée (EFVP) pour tout projet d’acquisition, de développement ou de refonte de système d’information impliquant des renseignements personnels, et avant toute communication de tels renseignements hors du Québec.
- Un choix explicite de mode d’hébergement, arrêté avant tout traitement, pas après.
Conseil de pro : Lancez cette semaine un inventaire simple : qui, dans votre cabinet, utilise déjà un outil d’IA générative sans que ce soit officiellement autorisé ? La réponse est presque toujours « plus de monde que prévu », et c’est exactement le signal qui justifie une politique d’usage écrite avant la fin du trimestre.
Trois repères structurent tout le reste de cet article : l’Ordre des CPA du Québec qui encadre la pratique professionnelle, la Loi 25 (LQ 2021, c. 25), qui a modernisé la Loi sur la protection des renseignements personnels dans le secteur privé (RLRQ, c. P-39.1), et la Commission d’accès à l’information du Québec qui surveille l’application de cette loi. Aucun de ces trois éléments n’est optionnel, et aucun ne bloque réellement l’adoption de l’IA en cabinet comptable si le cabinet s’organise dans le bon ordre.
Points clés
L’adoption réussie de l’IA en cabinet comptable repose sur un pilote limité, une validation professionnelle systématique et un mode de souveraineté des données choisi avant tout traitement.
| Point | Détails |
|---|---|
| Gouvernance avant technologie | Désignez le responsable de la protection des renseignements personnels (par défaut, la personne ayant la plus haute autorité, qui peut déléguer cette fonction par écrit), publiez son titre et ses coordonnées sur le site du cabinet, et formez un comité interdisciplinaire avant tout déploiement. |
| Conformité Loi 25 non négociable | Réalisez une EFVP pour tout projet d’acquisition, de développement ou de refonte de système d’information impliquant des renseignements personnels, et avant toute communication de tels renseignements hors du Québec, sans égard à la taille du cabinet. |
| Pilote resserré sur huit semaines | Limitez le périmètre initial à une seule tâche à faible risque juridique, comme la recherche jurisprudentielle. |
| Validation senior systématique | Aucune sortie générée par l’IA n’entre dans un dossier client sans révision par un professionnel. |
| Accompagnement possible avec Acumis | Des architectures sur mesure et des formations bâties pour répondre aux critères de formation continue de l’Ordre des CPA existent pour structurer ce déploiement. |
Pour structurer l’action dans le temps, une checklist en trois horizons aide à garder le cap :
- Dans les 30 jours : réaliser l’audit des usages existants, nommer le responsable de la protection des renseignements personnels, définir le périmètre pilote.
- Dans les 90 jours : compléter l’EFVP si nécessaire, former l’équipe pilote, lancer les premiers tests en conditions réelles avec validation senior.
- Dans les 180 jours : évaluer les indicateurs de succès du pilote, décider de la montée en charge, réviser la politique d’usage interne à la lumière des premiers retours.
Table des matières
- Ce que l’IA remplace vraiment (et ce qu’elle ne remplace jamais)
- Quels cas d’usage IA apportent une valeur réelle au cabinet ?
- Que dit la Loi 25 sur l’IA en cabinet comptable ?
- Qui décide, et comment structurer la gouvernance interne ?
- Comment qualifier un fournisseur et choisir la souveraineté des données ?
- Comment planifier le déploiement, étape par étape ?
- Un déploiement réel en huit semaines : ce qu’il faut retenir
- Comment informer vos clients de l’usage de l’IA ?
- Comment former votre équipe à l’usage de l’IA ?
- Quels signes doivent déclencher une suspension immédiate de l’IA ?
- Comment Acumis peut accompagner votre cabinet
- Sources
Ce que l’IA remplace vraiment (et ce qu’elle ne remplace jamais)
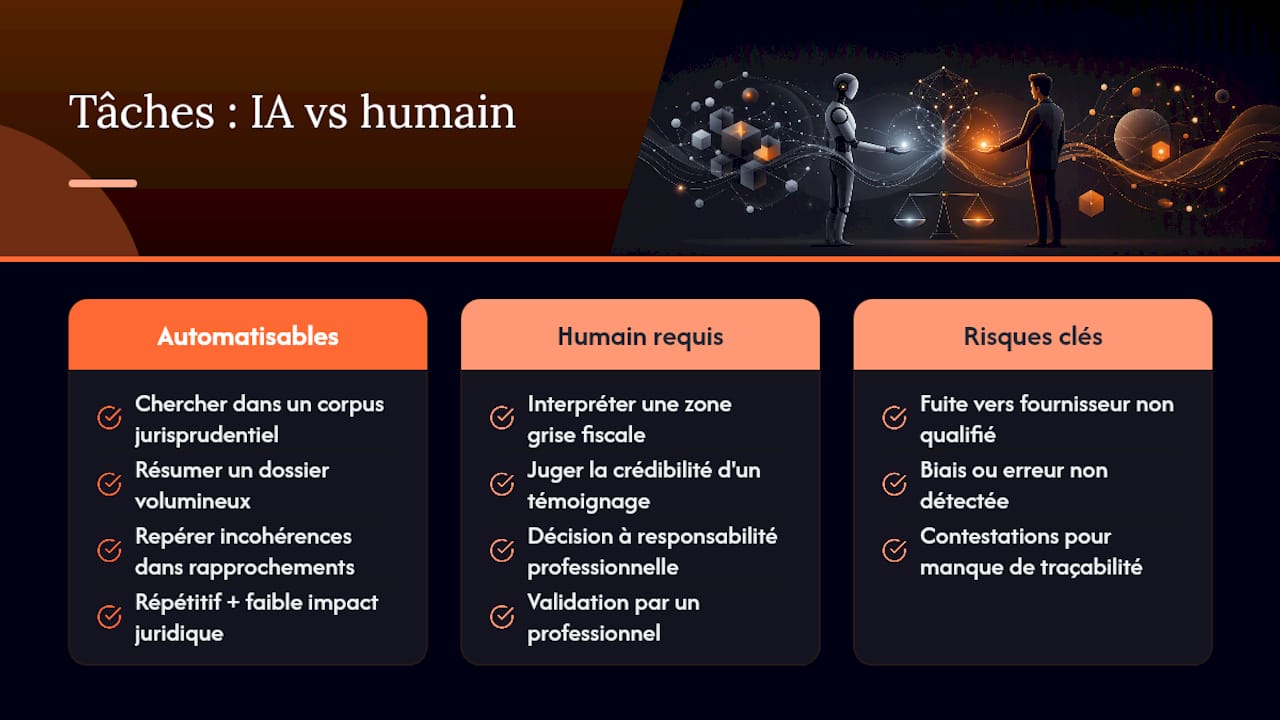
L’IA excelle sur les tâches répétitives à faible risque juridique immédiat : chercher dans un corpus jurisprudentiel, résumer un dossier volumineux, repérer une incohérence dans une série de rapprochements. Elle échoue, en revanche, dès qu’il faut interpréter une zone grise fiscale, juger de la crédibilité d’un témoignage ou trancher une question qui engage la responsabilité professionnelle du cabinet devant un client ou un tribunal.
La distinction n’est pas technique, elle est fonctionnelle. Une tâche répétitive et à faible impact juridique est un candidat naturel à la délégation. Une tâche qui engage un jugement professionnel, même partiellement, doit rester sous contrôle humain direct, du début à la fin.
La responsabilité professionnelle du CPA ne disparaît pas avec l’usage d’un outil d’IA : tout résultat produit doit être validé, endossé et signé par un professionnel, qui reste imputable devant l’Ordre. Ce principe ne se négocie pas, quelle que soit la sophistication de l’outil utilisé.
Les scénarios qui tournent mal partagent souvent le même défaut : une réponse générée par un outil grand public, non ancrée dans une base documentaire fiable, intégrée telle quelle dans un avis client sans relecture approfondie. Le résultat peut sembler plausible et contenir une erreur d’interprétation législative que seul un œil expérimenté aurait détectée. Un autre scénario fréquent : un stagiaire copie un extrait de dossier client dans un outil grand public pour obtenir un résumé rapide, sans se rendre compte que ces renseignements personnels quittent alors le périmètre contractuel du cabinet.
Les risques concrets se regroupent en trois familles : la fuite de renseignements personnels vers un fournisseur non qualifié, le biais ou l’erreur non détectée dans une synthèse ou une recherche, et la contestation juridique d’une décision fondée sur un contenu généré sans traçabilité suffisante. Les tribunaux québécois sanctionnent déjà ce type de dérive : dans l’affaire Specter Aviation Limited c. Laprade (2025 QCCS 3521), la Cour supérieure a condamné un plaideur à verser 5 000 $ pour avoir déposé une procédure contenant des citations jurisprudentielles fictives générées par l’IA.
Conseil de pro : Retenez cette règle simple pour prioriser vos premiers usages : répétitivité élevée plus faible impact juridique égale candidat prioritaire à l’automatisation assistée. Tout ce qui sort de ce cadre attend la deuxième phase du déploiement.
Quels cas d’usage IA apportent une valeur réelle au cabinet ?
Les cabinets qui obtiennent des résultats mesurables concentrent leurs efforts sur un nombre restreint d’usages, classés par priorité opérationnelle plutôt que par nouveauté technologique.
- Recherche jurisprudentielle et législative : croiser la Loi de l’impôt, la jurisprudence et les bulletins de l’ARC ou de Revenu Québec avec la documentation interne du cabinet. Gain attendu : un temps de recherche divisé par plusieurs, à condition que chaque passage cité soit vérifiable et sourcé.
- Synthèse de dossiers volumineux : produire un résumé structuré d’un dossier fiscal complexe avant qu’un associé ne s’y plonge. Limitation : la synthèse doit toujours renvoyer aux pages sources, jamais reformuler sans traçabilité.
- Rédaction assistée d’avis d’opposition ou d’appel : générer une première version structurée que l’associé révise et signe. Limitation stricte : l’outil ne transmet jamais rien lui-même, la validation humaine reste obligatoire à chaque étape.
- Rapprochements comptables et détection d’anomalies : repérer des écarts inhabituels dans des volumes de transactions. Gain attendu : détection plus rapide, mais faux positifs à surveiller en début de déploiement.
- Veille jurisprudentielle automatisée : suivre les mises à jour de la jurisprudence ou des folios administratifs pertinents pour la pratique du cabinet.
Sur l’intégration technique, la plupart des architectures récentes se connectent aux logiciels comptables existants via des exports structurés ou des interfaces applicatives, sans exiger une refonte complète du système en place : la logique est celle d’une connexion progressive plutôt que d’un remplacement brutal.
L’adoption de l’IA progresse largement dans les organisations, mais la maturité reste très inégale d’un cabinet à l’autre. L’écart ne tient presque jamais à la qualité de l’outil choisi. Il tient à la présence, ou à l’absence, d’une gouvernance capable d’encadrer son usage au quotidien.
Que dit la Loi 25 sur l’IA en cabinet comptable ?
La Loi 25 s’applique à votre cabinet sans égard à sa taille. Un cabinet de cinq professionnels a exactement les mêmes obligations qu’un cabinet de cinquante dès qu’il traite des renseignements personnels au Québec, ce qui inclut presque tous les dossiers fiscaux et comptables. Deux obligations structurent l’essentiel de la conformité : la nomination d’un responsable de la protection des renseignements personnels et la réalisation d’une évaluation des facteurs relatifs à la vie privée pour tout projet d’acquisition, de développement ou de refonte de système d’information impliquant de tels renseignements, ainsi qu’avant toute communication de renseignements personnels hors du Québec.
La Loi 25 s’applique à toute organisation qui traite des renseignements personnels au Québec, et la conformité exige des mesures de protection documentées ; la traçabilité des usages, elle, constitue la première preuve de diligence raisonnable.
L’Ordre des CPA du Québec recommande d’encadrer l’usage de l’IA générative par trois piliers complémentaires : la formation continue des professionnels, une gouvernance interdisciplinaire qui associe TI, protection des données et pratique professionnelle, et des règles d’usage écrites qui protègent explicitement la vie privée des clients. Le Guide CPA des bonnes pratiques en intelligence artificielle de l’Ordre détaille ces recommandations à travers des modules pratiques directement transposables en cabinet.
Avant tout déploiement, une checklist de conformité et de diligence minimale doit être cochée point par point :
- Réaliser une évaluation des facteurs relatifs à la vie privée pour tout projet d’acquisition, de développement ou de refonte de système d’information impliquant des renseignements personnels, et avant toute communication de ces renseignements hors du Québec.
- Mettre en place une journalisation des requêtes et des réponses générées, avec traçabilité complète.
- Documenter le mode d’hébergement choisi pour chaque outil utilisé.
- Obtenir le consentement du client lorsque la loi l’exige : un consentement manifeste, libre et éclairé, donné à des fins spécifiques, et exprès lorsqu’il porte sur des renseignements personnels sensibles.
- Désigner formellement le responsable de la protection des renseignements personnels — par défaut, la personne ayant la plus haute autorité dans le cabinet, qui peut déléguer cette fonction par écrit — et publier son titre et ses coordonnées sur le site du cabinet.
Les mesures de traçabilité et de journalisation — une bonne pratique de diligence plutôt qu’une exigence formulée telle quelle dans la loi — figurent parmi les éléments les plus souvent négligés lors des premiers déploiements, alors qu’elles constituent la première preuve de diligence raisonnable en cas d’enquête de la Commission d’accès à l’information.
Qui décide, et comment structurer la gouvernance interne ?
La gouvernance de l’IA en cabinet ne repose jamais sur une seule personne. Elle se répartit entre quatre rôles distincts, dont les responsabilités se chevauchent volontairement pour éviter les angles morts.
- L’associé ou le propriétaire du cabinet tranche sur le périmètre autorisé et porte la responsabilité finale devant l’Ordre.
- Le responsable de la protection des renseignements personnels valide chaque nouvel usage sous l’angle de la Loi 25 et tient l’inventaire interne des usages ainsi que le registre des incidents de confidentialité.
- Le responsable TI qualifie les fournisseurs, vérifie les clauses contractuelles et surveille les accès techniques.
- Un comité interdisciplinaire, réunissant ces trois rôles ainsi qu’au moins un professionnel opérationnel, se réunit périodiquement pour arbitrer les cas limites.
La politique d’usage interne qui en découle doit répondre à des questions précises, pas rester au niveau des principes généraux :
- Quels outils sont formellement autorisés, et lesquels sont explicitement interdits.
- Quelles zones de la pratique acceptent l’usage de l’IA, et lesquelles restent exclues (avis juridiques finaux, communications sensibles aux clients).
- Quelle obligation de dépersonnalisation s’applique avant d’envoyer une information dans un outil externe.
- Quelle procédure suivre en cas d’incident suspecté (fuite, réponse erronée intégrée dans un dossier).
Conseil de pro : Évitez le piège classique de la politique rédigée une fois puis oubliée. Fixez dès le départ une révision trimestrielle du registre des usages, avec un point fixe à l’agenda du comité. Une politique non révisée devient rapidement un document de façade, ce qui est pire que l’absence de politique.
Le calendrier de formation associé à cette gouvernance ne doit pas attendre la fin du déploiement pilote. Il commence en parallèle, avec un module de sensibilisation dès la semaine 1 et un atelier pratique avant l’ouverture du périmètre pilote aux premiers dossiers réels. Les indicateurs de gouvernance à suivre incluent le nombre d’usages consignés au registre, la fréquence des audits internes et le taux de conformité constaté lors de ces audits.
Comment qualifier un fournisseur et choisir la souveraineté des données ?
Qualifier un fournisseur d’IA pour un cabinet comptable exige de vérifier des points précis, au-delà du discours commercial habituel. La checklist suivante couvre les zones qui font le plus souvent défaut :
- Le fournisseur peut-il démontrer que les données transmises ne servent jamais à entraîner un modèle tiers ?
- Existe-t-il une clause contractuelle de non-retransmission des données à des tiers ?
- Le cabinet dispose-t-il d’un droit d’audit sur les pratiques de sécurité du fournisseur ?
- La durée de conservation des données est-elle précisée et limitée dans le contrat ?
- Le lieu de traitement des données est-il explicitement documenté, pas seulement évoqué ?
- Le fournisseur propose-t-il un niveau de service (SLA) mesurable en cas d’incident ?
Le choix du mode d’hébergement se décide contractuellement, avant tout traitement, jamais après coup. Trois options structurent le marché actuel pour les cabinets québécois.
| Mode de souveraineté | Avantages | Points de vigilance |
|---|---|---|
| Cloud public standard | Déploiement rapide, coût généralement plus bas, mise à jour continue du modèle | Les données transitent hors du Québec pour le traitement, même sans usage pour l’entraînement |
| Cloud québécois | Traitement effectué dans un centre de données situé au Québec, chez un fournisseur qui s’y engage contractuellement | Coût généralement supérieur, choix de fournisseurs plus restreint |
| Hébergement local | Aucune donnée ne sort de l’infrastructure du cabinet | Exige des ressources techniques internes ou un partenaire spécialisé, coût de mise en place plus élevé |
Pour les dossiers les plus sensibles, qu’il s’agisse de contentieux d’envergure ou de restructurations impliquant des tiers, la prudence recommande de privilégier des versions entreprise ou des options d’hébergement local ou québécois plutôt qu’un abonnement grand public standard. La différence de coût se justifie rarement pour un usage ponctuel à faible risque, mais devient vite incontournable dès que le volume de données sensibles augmente.
Comment planifier le déploiement, étape par étape ?
Un déploiement réussi suit une séquence resserrée, généralement étalée sur huit à douze semaines pour la phase pilote, avant toute décision de montée en charge.
- Semaine 1 à 2 : audit des usages existants. Cartographier ce qui se fait déjà, officiellement ou non, avec quels outils et sur quels types de dossiers.
- Semaine 2 à 3 : définition du périmètre pilote. Choisir une tâche unique, à faible risque juridique, comme point de départ (souvent la recherche jurisprudentielle).
- Semaine 3 à 4 : qualification du fournisseur et choix du mode d’hébergement. Appliquer la checklist de qualification et signer les clauses contractuelles nécessaires.
- Semaine 4 à 6 : formation des utilisateurs pilotes et définition des indicateurs de succès. Former l’équipe restreinte avant toute utilisation sur des dossiers réels.
- Semaine 6 à 8 : test en conditions réelles avec validation senior systématique. Chaque sortie produite par l’outil passe par un professionnel avant intégration au dossier.
- Après la semaine 8 : décision de montée en charge. Comparer les résultats obtenus aux indicateurs fixés en amont pour décider d’élargir le périmètre.
Les livrables attendus à chaque étape ne relèvent pas du détail administratif : registre des usages tenu à jour, évaluation des facteurs relatifs à la vie privée complétée si le traitement le justifie, formation documentée, et tests de sécurité réalisés avant l’ouverture du périmètre pilote.
Les métriques de succès les plus utiles restent simples à mesurer : le temps moyen consacré à une recherche avant et après l’introduction de l’outil, le taux d’erreurs détectées lors de la validation senior, et le niveau de satisfaction des professionnels utilisateurs. Un cabinet qui ne peut répondre à ces trois questions après huit semaines de pilote n’est pas prêt pour une montée en charge, quelle que soit la qualité perçue de l’outil.
Un déploiement réel en huit semaines : ce qu’il faut retenir
Un cabinet de 24 professionnels a servi de terrain à un déploiement complet suivant exactement cette logique de pilote resserré. La durée totale du projet a tenu en huit semaines.
Le socle documenté du projet est l’audit de départ : environ 500 dossiers ont été lus pour construire la base documentaire du cabinet. Pour le reste du déroulé, le plan étape par étape présenté à la section précédente — audit des usages, périmètre pilote, qualification du fournisseur, formation, tests avec validation senior — décrit une séquence type recommandée, non le détail propre à ce cabinet.
Les résultats observés touchent directement au temps de recherche : des recherches jurisprudentielles qui prenaient auparavant plusieurs heures se sont retrouvées traitées en une quinzaine de minutes, chaque réponse restant sourcée et systématiquement révisée par un professionnel senior avant intégration au dossier client. Ces chiffres proviennent d’un déploiement réel documenté par Acumis et ne constituent pas une moyenne garantie pour tout cabinet, les résultats variant selon le volume documentaire et la complexité de la pratique.
La leçon la plus utile de ce cas : la phase d’audit documentaire, souvent perçue comme une perte de temps avant le “vrai” déploiement, a en réalité déterminé la qualité de tout ce qui a suivi. Un assistant ancré dans une base documentaire mal organisée produit des réponses moins fiables, peu importe la sophistication du modèle sous-jacent.
| Point | Détails |
|---|---|
| Durée du déploiement | Huit semaines au total, audit documentaire compris |
| Base documentaire | Environ 500 dossiers archivés lus pour ancrer l’assistant de recherche |
| Gain de temps observé | Recherches passées de plusieurs heures à une quinzaine de minutes |
| Contrôle qualité | Chaque réponse générée reste sourcée et révisée par un senior avant usage |
Comment informer vos clients de l’usage de l’IA ?
La transparence envers les clients ne relève pas seulement de l’éthique professionnelle, elle réduit aussi le risque de contestation en cas d’erreur. Le moment et le canal de communication comptent autant que le contenu du message.
Une formule simple, insérée dans une lettre de mandat ou une communication écrite, suffit dans la majorité des cas : préciser que le cabinet utilise des outils d’intelligence artificielle pour accélérer certaines étapes de recherche ou de rédaction, tout en rappelant que chaque résultat est validé par un professionnel avant d’être transmis. Cette mention devient indispensable avant tout usage à risque, c’est-à-dire avant que l’outil ne traite des renseignements personnels sensibles ou n’intervienne dans un dossier contentieux.
Une notice client complète devrait couvrir quatre éléments : le mode de souveraineté des données choisi pour ce dossier, le rôle exact du CPA dans la validation finale, la possibilité pour le client de refuser l’usage de l’IA sur son dossier lorsque c’est pertinent, et un point de contact clair en cas de question sur le traitement de ses renseignements personnels.
Conseil de pro : Documentez chaque consentement obtenu, même verbal, par une trace écrite minimale (courriel de confirmation, mention dans la lettre de mandat). En cas de contrôle ou de plainte, c’est cette documentation, pas la bonne foi du cabinet, qui fera la différence devant la Commission d’accès à l’information.
Comment former votre équipe à l’usage de l’IA ?
Un plan de formation efficace se construit en modules liés directement aux tâches du cabinet, pas en séance générique sur “l’intelligence artificielle” déconnectée de la pratique fiscale.
- Module principes : comprendre ce qu’un outil d’IA générative peut et ne peut pas faire, ses limites structurelles.
- Module usage pratique : formuler des requêtes efficaces pour la recherche jurisprudentielle ou la synthèse documentaire.
- Module supervision critique : apprendre à repérer une réponse plausible mais erronée, à vérifier systématiquement les sources citées.
- Module cas pratiques fiscaux : s’exercer sur des dossiers réels ou anonymisés représentatifs de la pratique du cabinet.
Le format recommandé varie selon le niveau de maturité de l’équipe : une demi-journée de sensibilisation suffit pour une première prise de contact, tandis qu’un parcours plus complet, structuré en plusieurs ateliers, convient mieux à une équipe qui vise une réelle autonomie opérationnelle. Ces formats s’inspirent des bonnes pratiques publiées par l’Ordre des CPA, qui associent systématiquement obligations professionnelles, gouvernance et sécurité de l’information.
Les indicateurs de montée en compétence les plus fiables restent concrets : évaluations pratiques sur des cas réels, audits périodiques des usages consignés, et suivi du taux d’erreurs détectées avant et après la formation. Une équipe correctement formée voit ce taux baisser de façon visible dès les premières semaines suivant les ateliers.
Quels signes doivent déclencher une suspension immédiate de l’IA ?
Certains signaux exigent une réaction immédiate, pas une discussion au prochain comité mensuel. Reconnaître ces signaux rapidement limite considérablement l’ampleur d’un incident.
- Des incohérences répétées entre les données sources et les résultats produits par l’outil.
- Une fuite avérée ou soupçonnée de renseignements personnels vers un fournisseur non qualifié.
- Un résultat généré par l’IA contesté dans le cadre d’une procédure ou d’une vérification.
- Un manquement constaté aux clauses contractuelles signées avec le fournisseur (conservation, retransmission, lieu de traitement).
Face à l’un de ces signaux, la procédure d’incident recommandée suit un ordre précis :
- Isoler immédiatement l’usage concerné pour éviter toute propagation du problème.
- Journaliser l’incident avec le maximum de détails disponibles (horodatage, utilisateur, données concernées) et l’inscrire au registre des incidents de confidentialité, que la loi impose de tenir et de conserver au moins cinq ans.
- Notifier sans délai le responsable de la protection des renseignements personnels.
- Aviser avec diligence la Commission d’accès à l’information et les personnes concernées si l’incident présente un risque qu’un préjudice sérieux leur soit causé, comme l’exige la loi.
- Déclencher un audit externe si l’ampleur de l’incident dépasse la capacité d’analyse interne.
- Décider, au niveau de l’associé responsable, d’une suspension temporaire ou définitive de l’usage concerné.
La décision de suspension revient toujours à l’associé responsable ou au comité interdisciplinaire, jamais à un seul technicien ou utilisateur isolé. Un audit réel des usages, fondé sur des journaux réseau et un sondage interne honnête plutôt que sur des déclarations de principe, reste la meilleure façon de savoir si votre cabinet est réellement exposé à ce type de risque avant même qu’un incident ne survienne.
Comment Acumis peut accompagner votre cabinet
Acumis conçoit des architectures d’IA sur mesure pour les cabinets fiscaux et comptables du Québec, avec un principe simple : le cabinet reste maître du niveau de souveraineté choisi, avant tout traitement. Trois options existent, du cloud standard à l’hébergement entièrement local sur l’infrastructure du cabinet, et le choix se fait contractuellement dès le départ, pas en cours de route.
Concrètement, Acumis développe des outils de recherche juridique augmentée qui croisent la Loi de l’impôt, la jurisprudence et les bulletins administratifs avec la documentation propre au cabinet. À cela s’ajoutent des systèmes de rédaction assistée d’avis d’opposition où l’associé garde systématiquement la main sur l’envoi final. L’offre comprend enfin des formations pratiques bâties pour répondre aux critères de formation continue de l’Ordre des CPA du Québec, de la demi-journée de sensibilisation jusqu’à un parcours complet en plusieurs ateliers.
Le déploiement documenté sur un cabinet de 24 professionnels illustre ce que ce type d’accompagnement produit concrètement en huit semaines. Pour les cabinets qui veulent d’abord sécuriser le volet réglementaire, le guide pratique sur l’EFVP et la Loi 25 publié par Acumis détaille les étapes de conformité à suivre avant tout déploiement.
Un mandat commence toujours par un appel bref, sans engagement, pour cerner le périmètre, le calendrier et le devis adaptés à votre pratique. Prenez contact via la page d’Acumis pour amorcer cette première discussion, ou consultez d’abord les solutions détaillées proposées pour les cabinets traitant des dossiers sensibles.
Sources
Pour approfondir chaque volet abordé dans cet article, ces ressources institutionnelles restent les références à consulter en priorité, avant toute décision de déploiement.
- Encadrer l’IA générative : l’Ordre des CPA du Québec
- Les principaux changements apportés par la Loi 25 — Commission d’accès à l’information
- Rédiger une politique de confidentialité — guide de la Commission d’accès à l’information
Cet article présente de l’information générale et ne remplace pas un avis juridique ou professionnel adapté à la situation particulière de votre cabinet. Confirmez toute obligation réglementaire directement auprès de l’Ordre des CPA du Québec ou de la Commission d’accès à l’information.
Recommandation
Trente minutes avec un associé pour voir ce que ces idées changent dans votre pratique.
Vous décrivez votre cabinet et vos dossiers types. Un associé Acumis vous répond : ce que l'IA peut prendre en charge, ce qui doit rester chez vous, et par où commencer.
Parler à un associé →Nos outils appliquent la méthode à vos dossiers. Voir les trois architectures →